截至 2026 年 11 月 14 日,Claude Mythos 的最新版本是 11 月 9 日发布的 Mythos 5.2。它仍然不能付费直接开通,但申请门槛比几个月前低了很多:网络安全方向走网络安全验证计划(Cyber Verification Program,下称 CVP),从 10 月 6 日起,独立研究者、开源维护者和漏洞赏金猎人可以用个人身份申请其中的 Defense Access(防御访问)档,条件是账号在 Pro、Max、Ultra、Team、Enterprise 或 API 套餐上,Free 套餐不行;机构可以申请全部三个档位。按 CVP 帮助中心的说明,每个档位都包含 Mythos 5.2,也仍包含 Mythos 5.1。
生命科学方向走生命科学验证计划(LSVP),目前只接受 Enterprise、Team 和 API 上的机构,个人还没有路线。如果你的工作既不是安全研究也不是生命科学,就没有申请 Mythos 的路线,也没有必要:Anthropic 的发布公告写明 Fable 5.2 和 Mythos 5.2 是同一个模型,价格同为每百万输入 token $8、输出 $40,区别只在 Fable 5.2 会拦下渗透测试、生成漏洞利用代码、基于二进制的漏洞分析和大部分生物研究类请求。
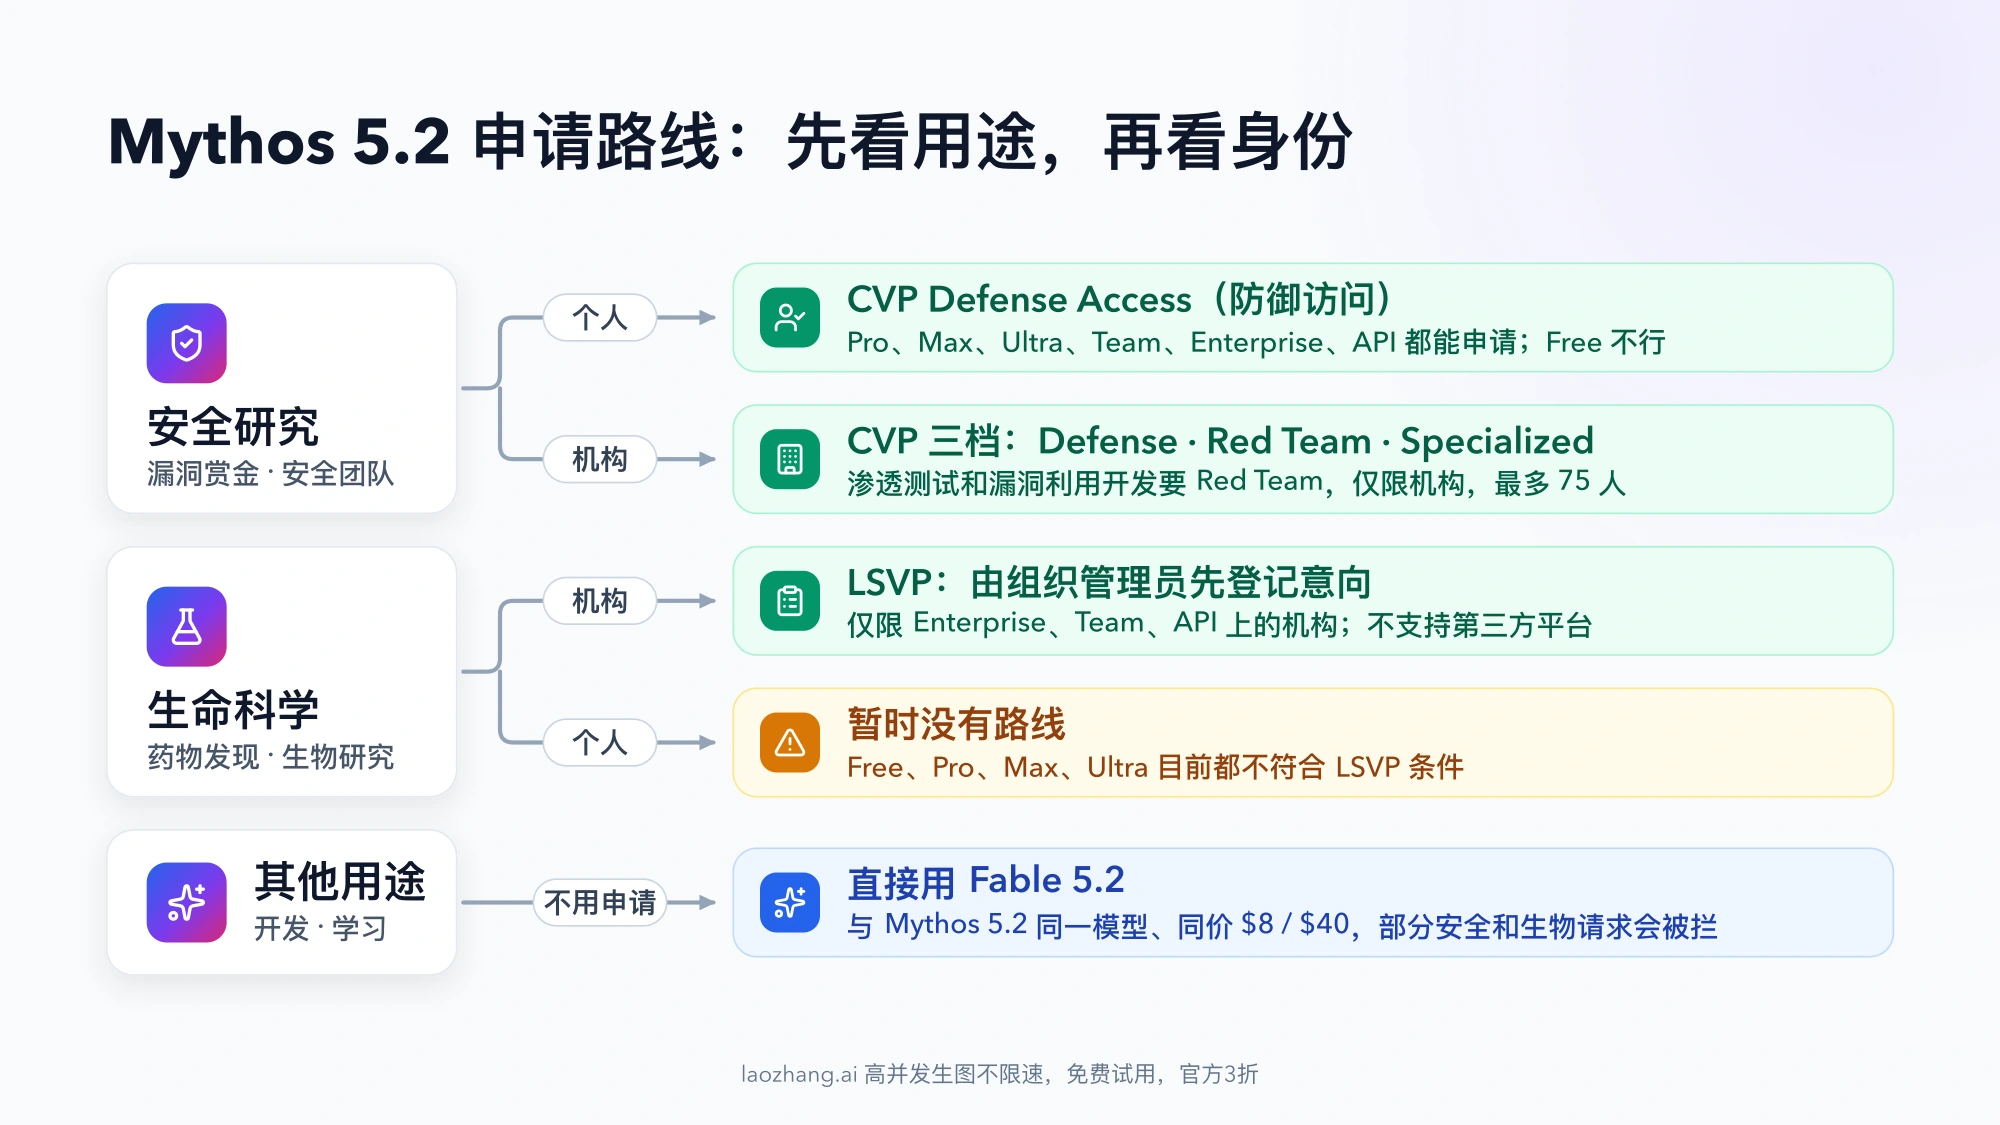
按身份判断:你能走哪条路线拿到 Mythos 5.2
| 你的情况 | 官方路线 | 获批后得到什么 | 这条路的限制 |
|---|---|---|---|
| Free 套餐用户 | 没有。CVP 不支持 Free 套餐 | 无 | 换到付费套餐后,才能以个人身份申请 Defense Access |
| 个人做安全研究(独立研究者、开源维护者、漏洞赏金猎人),用 Pro、Max、Ultra、Team、Enterprise 或 API | CVP 的 Defense Access,以个人身份验证 | Mythos 5.2、Mythos 5.1、Opus 5.5、Sonnet 5.5 的网络安全防护按防御档放宽,只对你本人生效 | 授权渗透测试和漏洞利用开发属于 Red Team 档,个人不能申请;Pro 套餐上的 Mythos 只能用额外用量 |
| 公司安全团队、SOC、关键基础设施运营方 | CVP,以机构身份申请,多数情况 Defense Access 就够 | 管理员按角色或工作区分配给团队成员 | 机构要声明已启用 MFA、API 密钥按时轮换 |
| 渗透测试公司、以攻击测试为主业的内部红队 | CVP 的 Red Team Access(Team、Enterprise 或 API) | 授权渗透测试、对手仿真、攻击工具和漏洞利用开发 | 最多 75 人;需要安全认证或测试报告等证明 |
| 对飞控系统、电网、银行间转账等关键系统做授权高风险测试的团队 | CVP 的 Specialized Access | 最高档的网络安全放宽 | 最多 25 人;与美国政府一起逐家审核,没有目标时长 |
| 生命科学机构(Enterprise、Team 或 API) | LSVP,由组织管理员登记意向 | 生物防护放宽的 Mythos、Opus、Sonnet 模型 | 登记不等于申请;不支持第三方平台 |
| 个人做生命科学研究 | 暂时没有 | 用 Fable 5.2,被拦的生物类请求由 Opus 5 回答 | LSVP 写明 Free、Pro、Max、Ultra 目前不符合条件 |
| Claude Enterprise 客户 | Claude Security,不需要加入 CVP | 用 Mythos 5.2 等模型扫描代码库 | 只是扫描服务,不能直接对话或调用 API |
| 普通开发者、学生,用途不涉及安全或生物研究 | 没有,也不需要 | Fable 5.2,和 Mythos 5.2 同一个模型 | 无 |
所有路线都要经过审核,提交不等于获批,帮助中心也写明符合某一行条件并不保证批准。"个人"指在 Verification Portal 里选择以个人身份验证、为自己申请,不是所有 Pro 用户自动获得资格;个人获批的访问只覆盖你本人,不能分给别人。
Claude CVP 申请:三个档位,个人只能申请 Defense Access
CVP 在 10 月 6 日改成三个档位,每档都包含 Mythos、Opus、Sonnet 模型,区别在网络安全防护放宽到什么程度。以下内容来自 CVP 帮助中心:
| Defense Access(防御访问) | Red Team Access(红队访问) | Specialized Access(专业访问) | |
|---|---|---|---|
| 能做的工作 | 安全运营、事件响应、恶意软件分析、检测工程、漏洞分类与验证 | 授权渗透测试、红队测试、对手仿真、攻击工具和漏洞利用开发 | 对关键基础设施的授权渗透和红队测试,以及最高严重级别技术的研究 |
| 谁能申请 | 机构和个人 | 仅限机构 | 仅限机构 |
| 可用套餐 | Pro、Max、Ultra、Team、Enterprise、API | Team、Enterprise、API | Team、Enterprise、API |
| 获批人数 | 不设默认上限;个人访问只覆盖本人 | 最多 75 人 | 最多 25 人 |
| 审核目标 | 两天 | 两周,目前因需求大更慢 | 无目标,与美国政府一起深入审核 |
选档位时注意这几点:
- 个人能拿到的是漏洞分类与验证,不是渗透测试。帮助中心举的需要 CVP 的例子是验证漏洞利用和运行授权渗透测试,但两者分属不同档位:Defense Access 覆盖漏洞的分类和验证,授权渗透测试和漏洞利用开发归 Red Team Access,只有机构能申请。
- 漏洞赏金算内部使用。CVP 默认只允许内部使用,包括你独立进行、遵守计划规则的漏洞赏金研究和协调披露。替客户做安全工作属于外部使用,要在获批后另行申请,托管服务的审核目标约一周;未经批准就用 CVP 服务客户,会被移出计划。
- 日常安全开发不需要 CVP。审查代码、修补已知问题、分类安全告警,用公开模型就能做;只有安全工作被 Claude 拦下时才值得申请。
- CVP 只放宽网络安全防护。研究型生物学等其他领域的防护在每个档位照常生效;大规模破坏数据或设备、拒绝服务攻击、物理世界破坏、勒索、干预选举和明确表达恶意的请求,任何档位都禁止。帮助中心也提醒,获批后正常的安全工作偶尔仍会被拒绝或被分类器拦下。
大多数关键基础设施运营方申请 Defense Access 就够了;单纯运营关键基础设施,并不构成申请 Specialized Access 的理由。机构申请高档位时,如果符合较低档位的条件,会先拿到低档位访问,高档位继续审核。
申请 CVP 前要准备什么:实体证件、手机自拍和对的账号
先选对账号。批准只绑定在你提交申请的那个组织上,不会带到你的其他组织;Claude 账号和 Claude Console 账号是两个独立的组织。平时在 Claude 应用里用,就从 Claude 账号申请;通过 API 调用,就从 Console 账号申请。以机构申请时用公司邮箱域名的账号,账号邮箱以后不能修改。
以个人身份验证,按 Claude 身份验证说明准备:
- 有效的政府签发带照片证件的实体原件,例如护照、驾驶证、身份证。复印件、截图、扫描件、电子或手机证件、学生证、工牌、银行卡和临时纸质证件都不接受,证件要清晰、无损、未过期。
- 一部带摄像头的手机,可能需要拍一张实时自拍。
验证由第三方服务 Persona 完成,证件照片和自拍由 Persona 保存,不存在 Anthropic 的系统里,也不用于训练模型。照片模糊、证件过期等原因导致失败时,验证流程里可以重试多次。
以机构身份验证,除了申请人的证件和自拍,还要准备:
- 机构的法定名称、地址和营业执照号(business registration number)。
- 一段说明:团队做什么安全工作、打算怎样使用 Claude。
- 每个组织只交一份申请,由 Claude 账号的 Owner 或 Primary Owner,或 Console 账号的 Admin 提交,其他成员不要重复申请。
按档位准备安全措施声明:
- Defense Access:机构要能声明已启用多因素认证(MFA),API 密钥至少每 7 天更换一次。从 2026 年 12 月 15 日起,还要求抗钓鱼 MFA,并且不再允许静态或长期 API 密钥,官方建议现在就改用 Workload Identity Federation(工作负载身份联合)。
- Red Team Access:抗钓鱼 MFA、API 密钥至少每 7 天更换、公司域名账号、机构管理的设备、出站网络控制和背景调查;再按身份提供证明,例如内部红队要提供 ISO/IEC 27001 证书或 SOC 2 Type II 报告等安全体系证明,以及 OSCP、GPEN、CREST 等攻防认证、公开研究成果或脱敏的内部测试报告之一;渗透测试公司可用 CVE 编号机构身份、FIRST 正式会员、近期 CVE 致谢或 CREST、CHECK 等测试资质之一。
- Specialized Access:在 Red Team 的要求之上,再加单点登录和带恶意软件防护的受管设备,并说明哪些工作在 Red Team 档做不了。
用 API 的个人也要留意:在 Console 里给工作区开启 Defense Access 时,12 月 15 日前只允许 7 天内过期的 API 密钥,之后不再允许 API 密钥。
想让审核更快,证据尽量给能独立核对的公开链接,例如公开注册信息、认证目录或颁发机构页面;没有公开链接就上传完整、带日期的文件。LinkedIn 主页或截图通常不够,证据上的名称要和被验证的个人或机构一致,漏洞赏金平台主页等链接要公开可见。
CVP 申请步骤:在 Verification Portal 提交
直接通过 Anthropic 使用 Claude、Claude Code 或 Claude API 时:
- 打开 Verification Portal,用 Anthropic 账号登录。还没有账号就新建一个,并设置好账单。
- 在计划列表里选 "Cyber Verification Program"。
- 点 "Apply",选择以企业(business)还是个人(individual)身份验证,再按门户的引导完成身份验证、选择档位、提交该档位要求的证据。个人只能选 Defense Access;要申请 Red Team 或 Specialized,必须以企业身份、从 Team、Enterprise 或 API 账号申请。
- 接受计划条款并提交。
通过云平台使用 Claude 时,要先在门户的 "Linked accounts" 里关联云账号,证明你是管理员:AWS 填 12 位账号 ID,Google Cloud 填项目 ID(不是项目编号),Azure 填订阅 ID 和目录(租户)ID,Microsoft Foundry 要先部署一个 Claude 模型。最多可关联 10 个 GCP 项目或 AWS 账号。Amazon Bedrock 上的 CVP 目前只开放给有数据保留豁免的机构,等 Enterprise Frontier Safeguards(EFS)推出后再扩大。通过第三方平台使用 Claude 的,向平台要一个 Anthropic 注册链接,这条路只能申请 Defense 和 Red Team 两档。
提交前务必检查一遍:申请提交后不能修改,也不能撤回,可以在门户里下载申请和条款的 PDF。没有通过,可以 7 天后重新申请;重新申请前先确认账号选对了,验证类型(企业或个人)也选对了。
CVP 审核要多久:Defense Access 目标两天
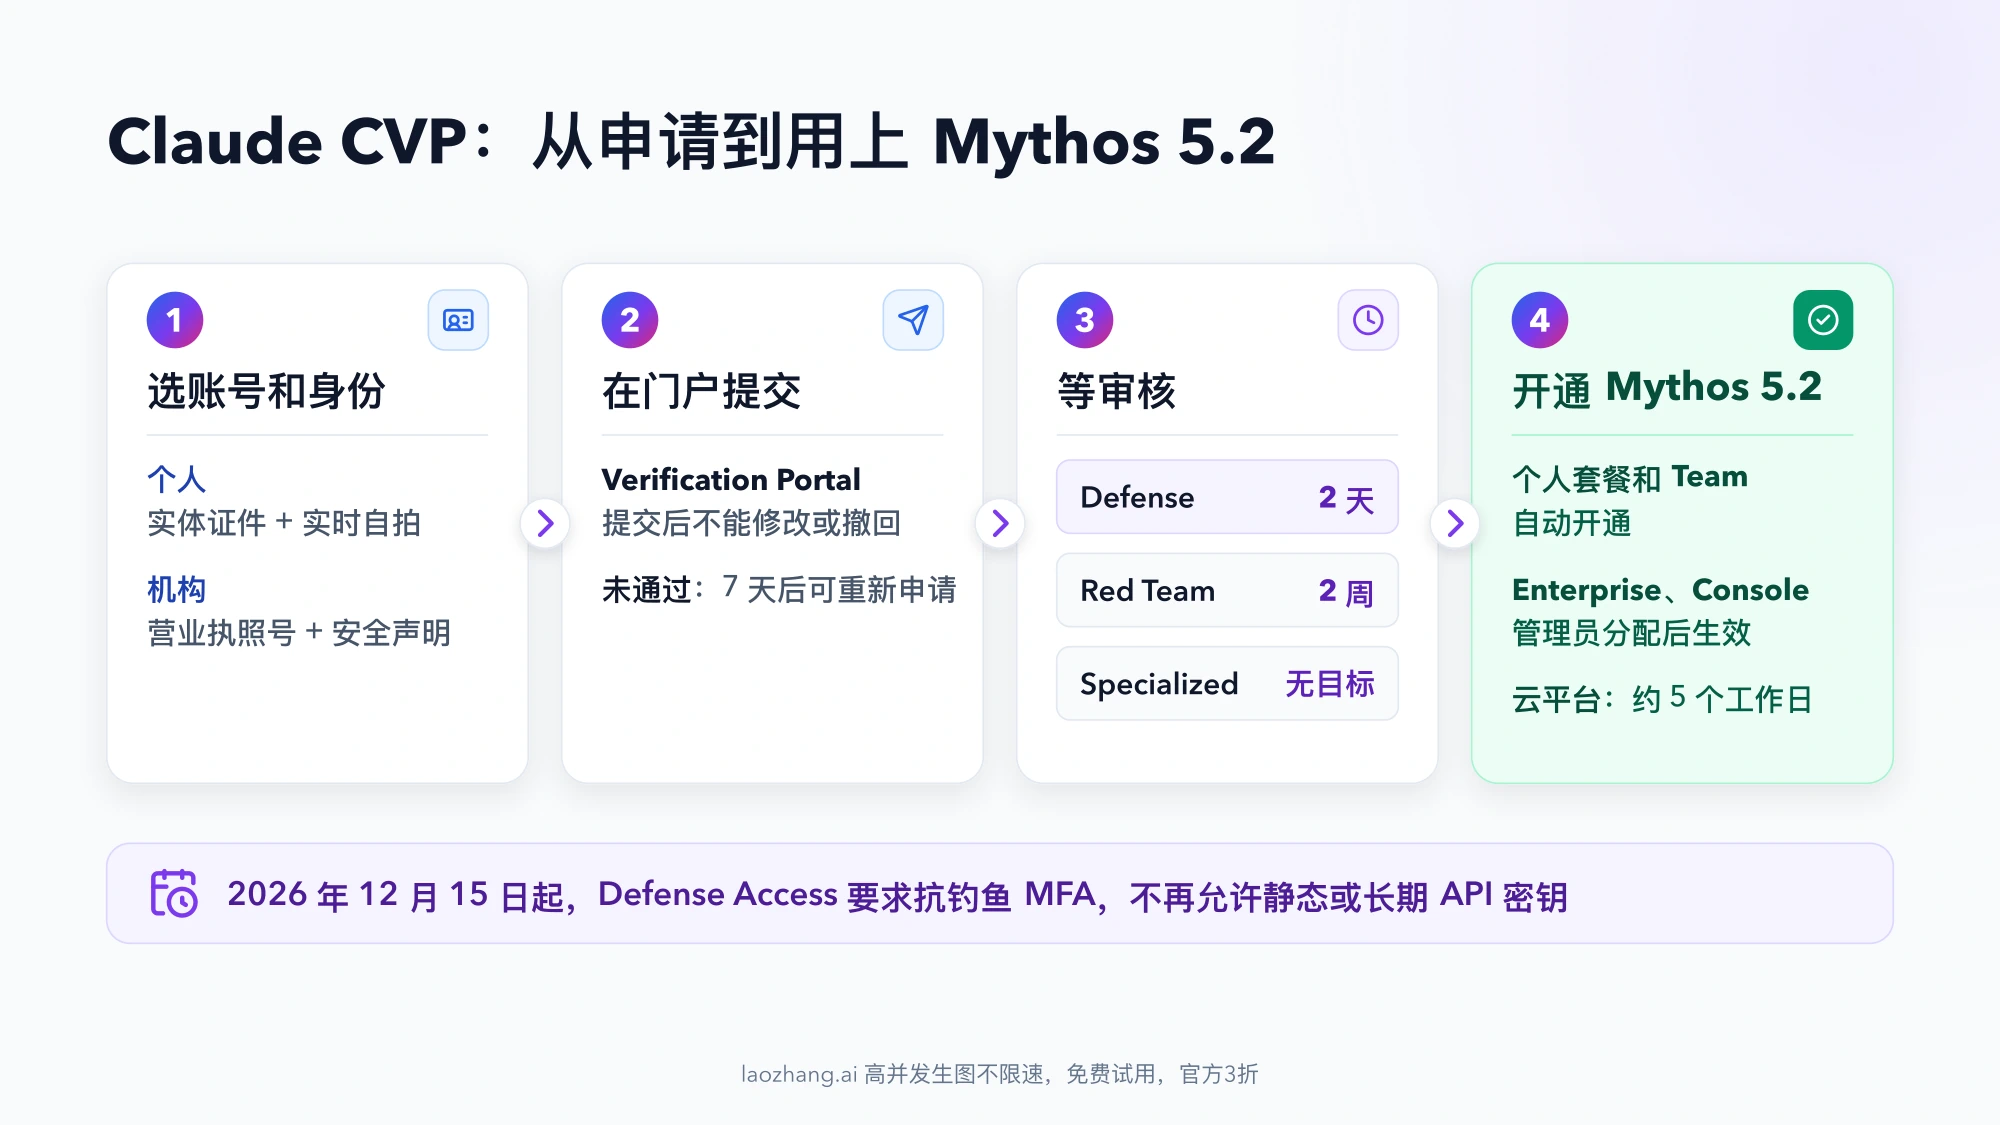
Anthropic 会用邮件通知结果,或要求补充材料;也可以登录 Verification Portal,在 Programs 里打开 Cyber Verification Program 查看状态。帮助中心给的是目标时长,不是保证:
| 申请 | 审核目标 |
|---|---|
| Defense Access | 两天 |
| Red Team Access | 两周,目前因需求大耗时更长 |
| Specialized Access | 没有目标,比 Red Team 更久 |
| 外部使用(托管服务) | 约一周 |
超过目标时长不用重新申请,也不用联系客服。通过率没有公开数据。
批准后怎么用上 Mythos 5.2:Pro、Max 自动开通,企业要管理员分配
批准不等于已经开通。除了个人套餐,多数情况要由管理员把计划分配下去:
| 你用 Claude 的方式 | 批准后要做什么 |
|---|---|
| Pro、Max、Ultra、Team 套餐 | 什么都不用做,自动开通;Team 套餐对所有成员生效,人数超过 Red Team 或 Specialized 上限时这两档保持关闭 |
| Enterprise 套餐 | Owner 或 Primary Owner 在"组织设置 > 角色"里新建或编辑自定义角色,在 Models 标签下选中授权;内置角色不包含在内 |
| Claude Console(API) | 组织管理员把计划分配给一个工作区,不能是默认工作区;工作区满足密钥等要求后才会变成活跃状态 |
| AWS、Google Cloud 上的 Claude Platform,Microsoft Foundry | 在 Verification Portal 的 CVP 页面,"Access on linked accounts" 下为关联账号打开对应档位 |
| 各云平台上的 Mythos | 获批约 5 个工作日后开始提供;与 Anthropic 签有承诺合同的客户,还要填客户团队发来的简短表单,并在云市场接受私有报价 |
用量按 CVP 帮助中心的说法,Mythos 模型沿用 Fable 模型的规则:
- Pro 套餐:Mythos 模型只能用额外用量(usage credits)使用,不从套餐内额度里扣。
- Max、Ultra 套餐:Mythos 和 Fable 模型合计最多占每周用量上限的 50%,这部分同时计入常规用量上限;用完后可以在开启额外用量的情况下继续,或者换用其他模型。
- API:Mythos 5.2 按每百万输入 token $8、输出 $40 计费。快速模式(输出最多快 2.5 倍)为 $16/$80,但 Mythos 的快速模式只提供给加入验证计划的机构。
使用 Mythos 默认要接受 30 天数据保留,用于安全监控。已经有零数据保留(ZDR)的合格 CVP 客户,在 EFS 推出前可以继续以 ZDR 使用 Mythos 5.2;EFS 目前是私有测试版,安全监控在客户自己的基础设施上运行。
获批后仍然被拦,按帮助中心的顺序排查:先请管理员确认已把访问权限分配给你;用 Console 的话,确认你在开通了计划的工作区里;再看这项工作是否在你所在档位的范围内,例如漏洞利用开发不在 Defense Access 里。
Mythos 5.2 和 Fable 5.2 有什么区别:同一个模型,差在哪些请求会被拦
Fable 5.2 和 Mythos 5.2 共用同一个底层模型。按 Mythos 5.2 文档,两者规格和价格完全相同:100 万 token 上下文,单次最多输出 128K token,自适应思考始终开启,每百万输入 token $8、输出 $40(Fable 5.1 是 $10/$50),缓存读取 $0.20,Batch API 半价。差别只在防护:
| 请求类型 | Fable 5.2 | Mythos 5.2(经验证计划) |
|---|---|---|
| 审查代码、修补已知问题、在自己的源代码里找漏洞、分类安全告警 | 可以做 | 可以做 |
| 渗透测试、生成漏洞利用代码、基于二进制的漏洞分析 | 被拦下,改由 Opus 4.8 回答 | 按 CVP 档位放宽:漏洞验证在 Defense,渗透测试和利用开发要 Red Team |
| 大部分研究型生物学任务 | 被拦下,改由 Opus 5 回答 | 经 LSVP 放宽;CVP 不放宽生物防护 |
Fable 5.2 的误拦比上一版少。发布公告提到,在 claude.ai、Claude Code 和 Cowork 的早期测试里,Fable 5.2 被拦的次数比 Fable 5.1 少约 55%,其中网络安全方向少约 60%,生物方向少约 40%。所以先拿你的真实任务试 Fable 5.2,只有被拦的请求主要落在上表后两行,才值得为 Mythos 走申请。
Fable 5.2 不用审批:Pro、Max、Ultra、Team 和 Enterprise 用户都能在 Claude 里选用,开发者可以通过 Claude API 调用 claude-fable-5-2,也可以在 AWS、Google Cloud 和 Microsoft Foundry 上使用。订阅里的用量规则和 Mythos 一样:
- Pro 套餐和 Team 标准席位:发布优惠期间,到太平洋时间 2026 年 11 月 16 日 23:59,Fable 模型计入套餐额度,最多用到每周上限的 50%;优惠结束后回到只能用额外用量。
- Max、Ultra 套餐:Fable 和 Mythos 合计最多占每周上限的 50%;发布优惠另给 1 到 3 次 Fable 额度重置,按订阅时长计,2027 年 3 月 8 日到期。
接下来按你的用法看:
- 在 Pro、Max 订阅里查看 Fable 周额度、额外用量和切换模型的操作:Claude Fable 5.1 使用限额:周额度、额外付费与模型切换
- 不确定任务需不需要 Fable 级别的模型:Anthropic 建议多数编程和知识类工作先用 Opus 5.5(每百万 token $4/$20),不够再升级到 Fable,选法见 Opus 5.5 和 Fable 5.1 怎么选?Claude 四档模型的价格与能力边界
- 在 Claude Code 的模型列表里找不到 Fable:Claude Code 看不到 Fable 5.1?按提示找原因
生命科学团队:LSVP 只收机构,表单只是登记意向
生命科学验证计划(Life Sciences Verification Program,LSVP)2026 年 9 月 17 日推出,目前是测试版,面向药物发现、研究型生物学、临床开发和生产制造等会被 Fable 拦下的工作,学术实验室、创业公司和药企都在范围内。Mythos 页面写明生命科学研究者可以通过 LSVP 申请 Mythos 5.2 的放宽能力。
谁能参加:LSVP 页面写明只对 Claude Enterprise、Team 和 Claude Platform API 上通过验证的机构开放,Free、Pro、Max、Ultra 套餐目前不符合条件。Anthropic 说以后会扩展到个人 Pro、Max 套餐,没有给时间。LSVP 也还不能在第三方平台上使用;启用了 BAA(美国 HIPAA 法规下的业务伙伴协议)的组织暂时不能加入,持有受保护健康信息的客户需要另用一个不启用 BAA 的组织。
怎么申请:
- 由组织管理员填写 LSVP 页面上的表单。这一步只是登记意向,不是正式申请,也不保证获得资格;Anthropic 评估机构条件后,符合的会联系你说明正式申请方式。
- 通过机构验证,审核内容包括研究资质、安全标准和研究伦理监督。
- 选择授权类型并写明用途。用途写到招聘启事那样的概括程度即可,不要放敏感信息或知识产权;获批后的访问和这些用途绑定,Anthropic 会持续监控,发现超出范围的使用会通知组织管理员在约定时限内处理。
| 标准使用(Standard Use) | 高风险使用(High-risk Use) | |
|---|---|---|
| 授权对象 | 整个团队,适合日常多样的工作 | 单个研究项目,是在标准授权之上追加的授权 |
| 续期 | 每年一次 | 每 6 个月一次 |
| 放宽程度 | 生物分类器比公开模型宽松 | 移除所有拦截生命科学请求的防护 |
| Mythos | 包含 Mythos 模型,推出时写明适用于 Mythos 5.1 及之后的新模型 | Mythos 的高风险授权只给少数经过额外审核的机构 |
LSVP 授权下,网络安全分类器等其他防护照常生效;LSVP 流量要保留 30 天供离线监控,这部分数据单独隔离,不用于训练模型。
Claude Security:Enterprise 不加入 CVP 也能用 Mythos 5.2 扫描代码
已经是 Claude Enterprise 客户的安全团队,不用申请 CVP 就能用上 Mythos 级的漏洞发现:Claude Security 由包括 Mythos 5.2 在内的整套模型运行,连接代码仓库后先做一次深度扫描,之后随代码变更持续扫描,发现的问题经过验证,附带严重程度和补丁建议,每个补丁都要人工审核批准。最近的更新加入了持续跟踪修复状态,以及通过 API 和 MCP 接入现有工具。
它给的是扫描结果,不是模型访问权限:由 Mythos 运行的扫描只在 Claude.ai 的 Claude Security 应用里提供,Claude Code 的 Claude Security 插件只使用你 Claude Code 账号里可用的模型。想在对话或 API 里直接用 Mythos 5.2,仍然要走 CVP。
看到 claude-mythos-5-2 模型 ID 和价格,不等于能调用
Mythos 5.2 文档公开了全部信息:Claude API、Google Cloud 和 Microsoft Foundry 上的模型 ID 是 claude-mythos-5-2,Amazon Bedrock 上是 global.anthropic.claude-mythos-5-2,状态写的是 "Active (verification required)",退役时间不早于 2027 年 11 月 9 日。文档还写明只对通过验证计划的组织开放;个人能否申请,以 CVP 帮助中心为准,它明确允许个人申请 Defense Access。
手里有 API 或云账号时,容易误会的有三点:
- 模型 ID 公开不代表账号能用。没有获批的账号调用
claude-mythos-5-2不会因为付了钱就通;云平台上要等获批约 5 个工作日后才开始提供。 - 价格是获批后的计费标准。$8/$40 不是"付费即开通"的价格,没有资格时,同样价格能直接用上的是 Fable 5.2。
- 数据保留是前提。Mythos、Fable 都被列为 Covered Models,默认至少保留 30 天,开放这类模型的工作区和组织里不能用零数据保留,豁免除外。对数据合规要求严格的机构,申请前先确认能否接受。
以前 Mythos 页面链接的"Claude Mythos 访问兴趣表"已经不用了,打开会跳回 Mythos 产品页;现在申请统一在 Verification Portal 里进行。
从 Mythos Preview 到 Mythos 5.2:开放范围怎么变的
Mythos 的开放规则半年多里变了好几次,旧文章里的结论要看写于哪个阶段:
| 时间(2026 年) | 发生了什么 | 当时谁能用 Mythos |
|---|---|---|
| 4 月 | Project Glasswing 公布,Claude Mythos Preview 作为未发布模型提供给参与者 | Glasswing 发布伙伴和维护关键软件的机构 |
| 6 月 2 日 | Glasswing 扩大 | 新增约 150 家机构,分布在 15 个以上国家 |
| 6 月 9 日 | Fable 5 与 Mythos 5 发布,二者是同一个底层模型 | Mythos 5 只给少数经过审核的伙伴 |
| 6 月 12 日 | 美国政府的出口管制指令要求暂停所有外国国籍人员对 Fable 5 和 Mythos 5 的访问 | Anthropic 对所有用户暂停这两款模型 |
| 7 月 1 日 | 出口管制解除,获美国政府批准后恢复 | Mythos 5 只对一部分美国机构恢复 |
| 9 月 1 日 | Mythos 5.1 发布 | 仍只给少数经过审核的机构 |
| 9 月 17 日 | LSVP 开放登记 | 生命科学机构可以登记,标准授权包含 Mythos 5.1 |
| 10 月 6 日 | CVP 扩大为三个档位,加入 Mythos 5.1 | 机构可申请任一档位;个人可申请 Defense Access |
| 11 月 9 日 | Mythos 5.2 与 Fable 5.2 发布 | 通过 CVP、LSVP 审核的安全防御者和生命科学研究者 |
现在的 Mythos 页面写的是 Mythos 5.2 提供给"经过审核的网络安全防御者和生命科学研究者",不再出现 7 月那句"一部分美国机构"。这是页面措辞的变化,Anthropic 没有就国家和地区条件另发说明。
常见问题
Claude Mythos 现在算公开发布了吗?
不算。公开发布的是 Fable 5.2,它和 Mythos 5.2 是同一个模型,但加了网络安全和生物方面的防护。Mythos 5.2 只通过 CVP 和 LSVP 提供给审核通过的机构和个人;个人只能走 CVP 的 Defense Access。
Mythos 有没有报名、排队或免费试用的入口?
没有排队和免费试用。正式入口是 Verification Portal 里的 CVP 申请,个人和机构都从这里提交;生命科学机构则由管理员填写 LSVP 登记表。两者都要审核,CVP 的 Defense Access 审核目标是两天,Free 套餐不能申请。
Pro 或 Max 订阅能用 Mythos 吗?
能,但要先通过 CVP 审核,订阅本身不带 Mythos。以个人身份获批 Defense Access 后,Pro、Max、Ultra 会自动开通。Pro 上 Mythos 只能用额外用量;Max、Ultra 上 Mythos 和 Fable 合计最多占每周用量上限的 50%。LSVP 目前不接受 Pro、Max、Ultra。
Mythos 5.1 还能申请吗?
能。CVP 每个档位都同时包含 Mythos 5.2 和 Mythos 5.1,申请流程相同,不需要分开申请。Mythos 5.1 的模型 ID 是 claude-mythos-5-1,仍列在 Anthropic 的专用模型里。
学生能申请 Mythos 吗?
学生身份本身不构成资格。以个人身份申请需要付费套餐和政府签发的实体证件,学生证不被接受;用途也必须是安全研究,例如参加漏洞赏金或维护开源项目。只是想体验最强模型,用 Fable 5.2 就是同一个模型。
中国大陆或其他美国以外的机构能申请 Mythos 5.2 吗?
公开页没有明确答复。CVP 和 Mythos 页面目前都没有写国家或地区限制,身份验证也接受大多数国家签发的证件;但 Specialized Access 要与美国政府一起审核,Mythos 5 在 7 月恢复时也只对一部分美国机构开放。美国以外的个人或机构能否获批,只能看审核结果。中国大陆不在 Claude 支持的地区内,无法在这里正常开通申请所需的 Claude 账号和付费套餐。
Mythos 5.2 有公开的模型 ID 和价格,能直接付费开通吗?
不能。claude-mythos-5-2 和 $8/$40 的价格都是公开的,但访问权限按申请单独审批,付费不会让账号自动获得调用权限。没有资格时,同样价格能直接用上的是 Fable 5.2(claude-fable-5-2)。
第三方 API 渠道说能提供 Mythos,可信吗?
在官方页面上找不到依据。Anthropic 公布的 Mythos 途径只有 CVP、LSVP 和 Claude Enterprise 的 Claude Security;CVP 经第三方平台申请时,要由平台把你的账号关联到 Verification Portal、由 Anthropic 审核,个人获批的访问只覆盖本人。宣称不经审核就能卖给个人的 Mythos 访问,不在任何官方路线里。