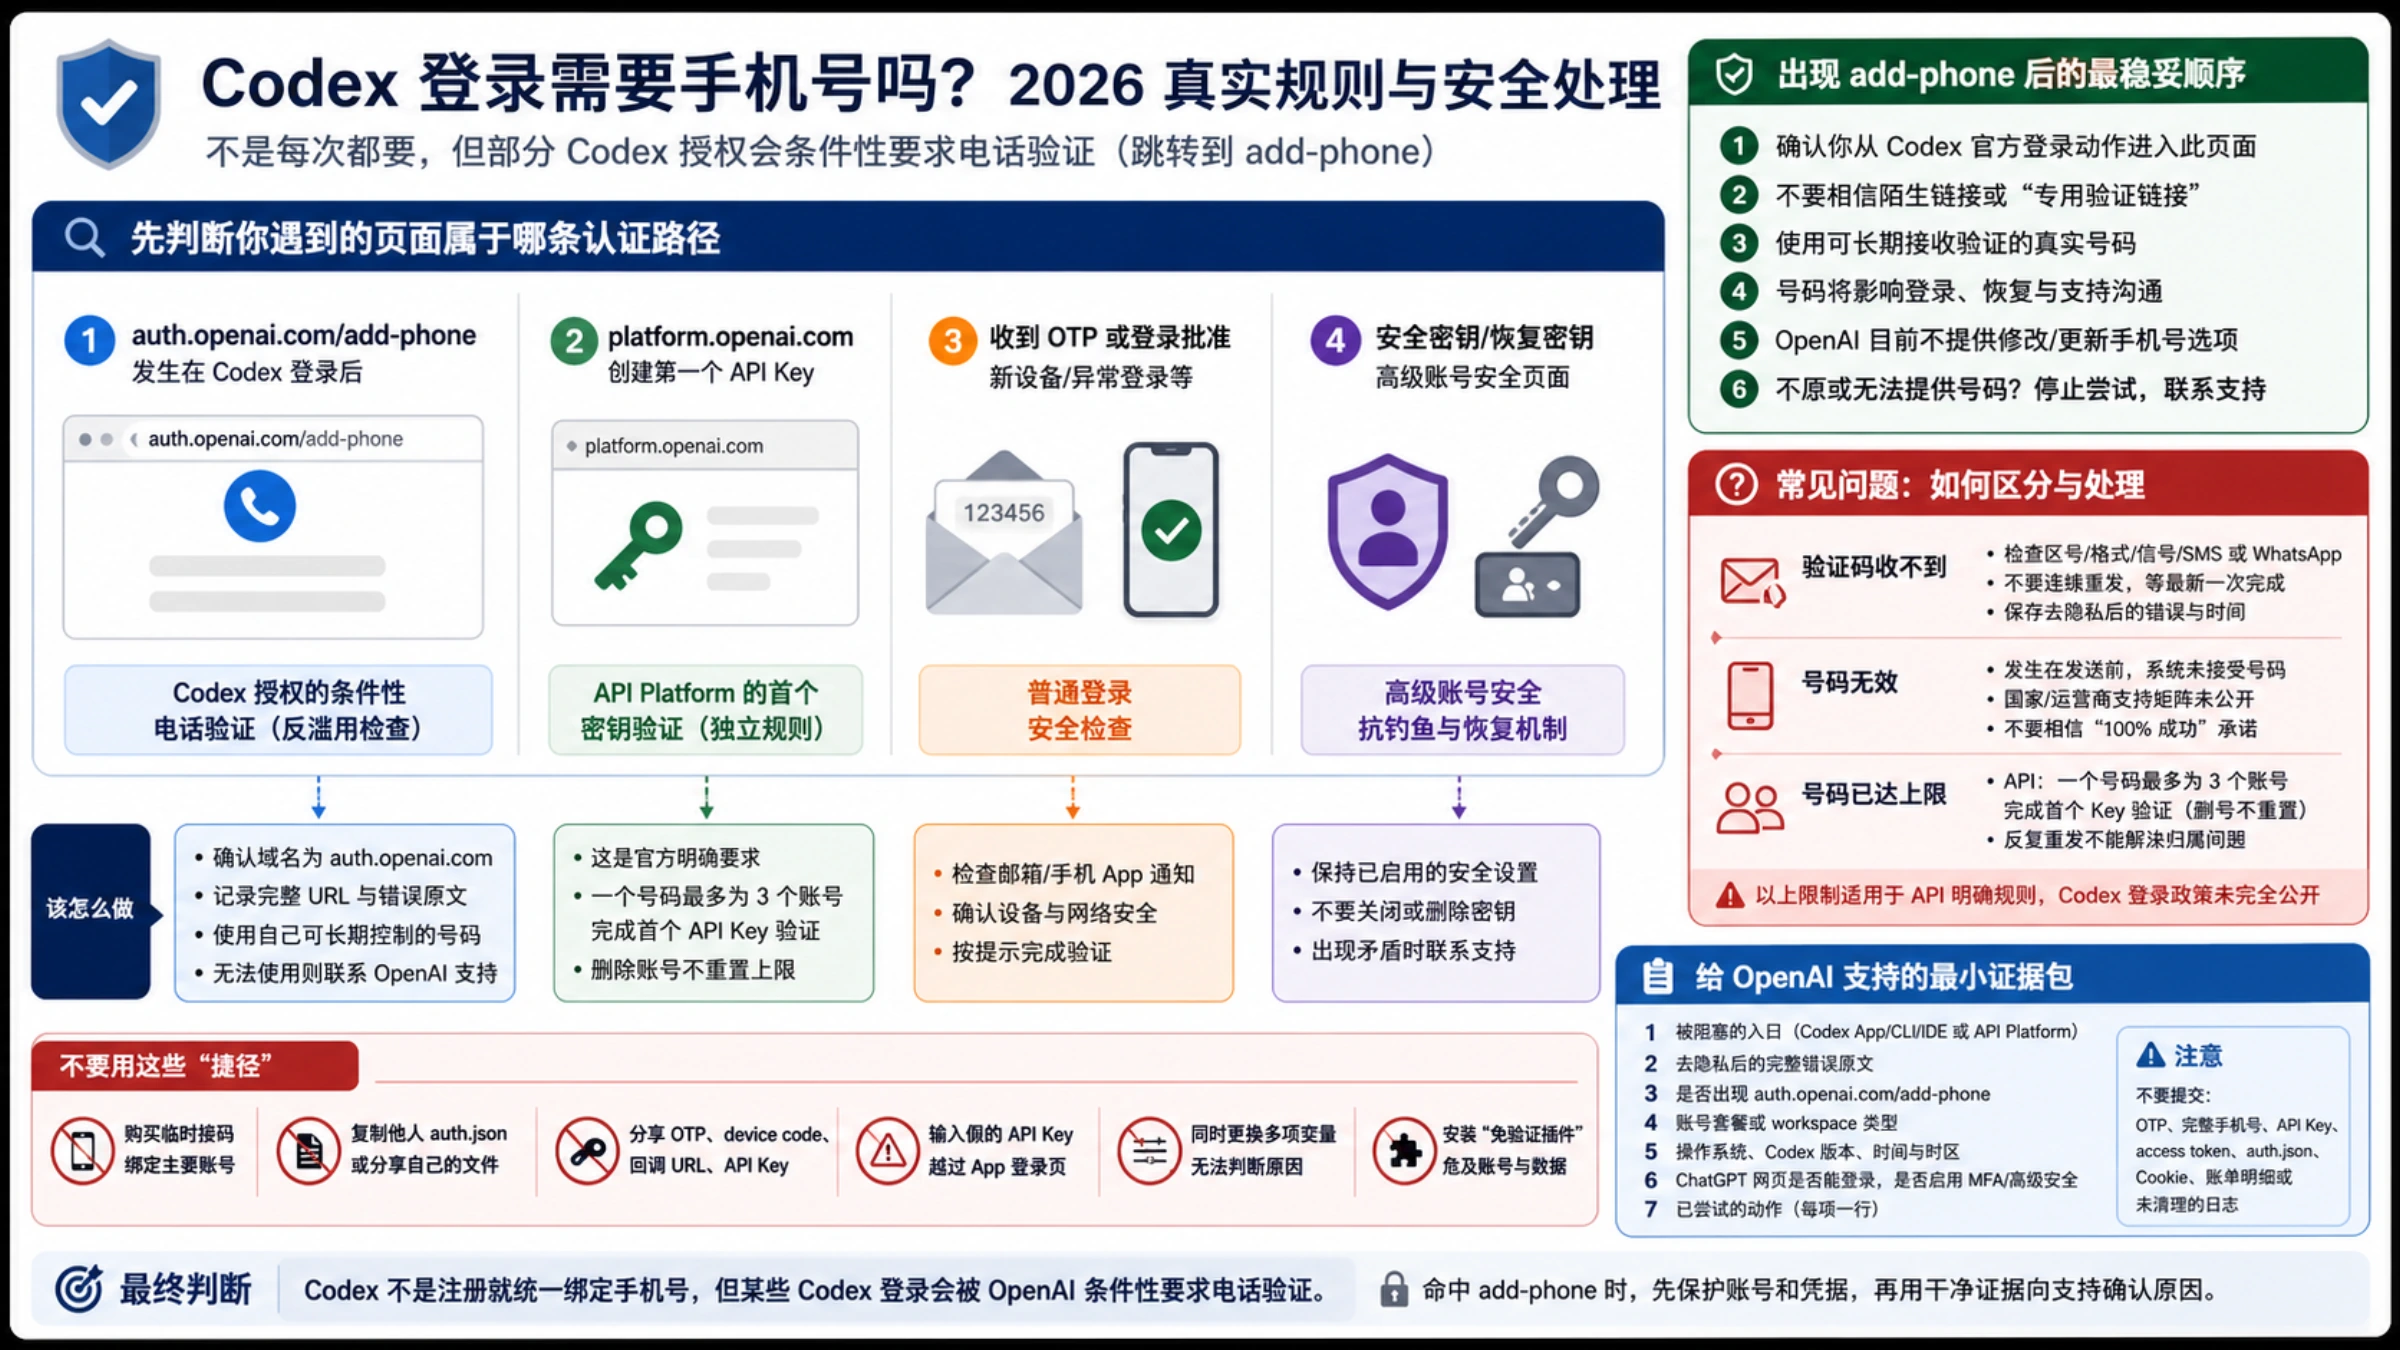
先给结论:Codex 登录并不是对所有账号一律要求手机号,但 OpenAI 确实会对部分账号或登录尝试触发电话验证。 如果你完成 ChatGPT 登录后被带到 auth.openai.com/add-phone,这不是浏览器随便弹出的广告,也不等于你误进了 API 控制台;它可能是 Codex 授权流程中的条件性反滥用检查。
OpenAI 没有公布一张“哪些套餐、国家、账号年龄或设备一定会命中”的完整表格。付费账号、老账号、此前能正常使用 Codex 的账号,也都曾在官方 Codex 仓库报告过相同跳转。因此,准确答案不是“永远需要”或“绝对不需要”,而是:常规账号登录可以不经过手机验证,但某一次 Codex 授权可能被要求补充号码。
先看你被卡在哪个页面
四种看起来相似的提示,实际属于不同流程:
| 你看到的位置或提示 | 它通常代表什么 | 该怎么判断 |
|---|---|---|
auth.openai.com/add-phone,发生在 Codex App、CLI 或 IDE 的 ChatGPT 登录之后 | Codex 授权的条件性电话验证 | 保留完整 URL、错误原文和发生时间;不要把它当成普通短信 MFA |
platform.openai.com 创建第一个 API Key | API Platform 的首个密钥验证 | 这是官方明确要求手机号的独立规则,不等于所有 Codex 登录都要手机 |
| 邮箱收到六位 OTP,或 ChatGPT 手机 App 出现登录批准通知 | 普通登录安全检查 | OpenAI 可能在新设备、异常位置或敏感账号变更时触发 |
| passkey、安全密钥、恢复密钥或 Advanced Account Security 页面 | 高级账号安全 | 这是抗钓鱼登录与恢复机制,不应被简化成“收短信” |
OpenAI 的电话验证说明写得很清楚:新建 OpenAI 账号和正常使用 ChatGPT 已不普遍要求手机号;在 API Platform 生成首个 API Key 则仍要求电话验证。与此同时,OpenAI 官方 Codex 仓库的协作者在 2026 年 5 月解释过 Codex 新增电话验证的目的:防止欺诈使用和违反服务条款。
这两条事实并不冲突。一个描述普通 ChatGPT 注册和 API 首个密钥,另一个描述 Codex 授权中可能出现的额外检查。
出现 add-phone 后,最稳妥的处理顺序
先确认域名确实是 auth.openai.com,并且这个页面是你刚刚从 Codex 官方登录动作打开的。不要从群聊、视频简介或陌生教程里的“专用验证链接”进入,也不要把登录链接或 device code 发给别人。
如果页面允许继续,并且你愿意把长期可控的号码关联到账号,使用你自己能持续接收验证消息的真实号码。手机号不只是今天收一次验证码;它还可能影响未来的登录、恢复和支持沟通。OpenAI 当前不提供修改或更新账号手机号的选项,所以借用亲友号码、租号或一次性接码,会把眼前的小问题变成长期的账号所有权问题。
如果你不愿提供号码,或者页面拒绝你的号码,目前没有官方文档支持的“跳过”按钮。此时应停止反复尝试,记录证据并联系 OpenAI 支持。不要把“换浏览器”“清 Cookie”误当成一定能取消服务器端要求的方法;这些动作只对缓存或会话错误有帮助,不能保证改变账号侧的验证决定。
验证码收不到、号码无效或达到上限
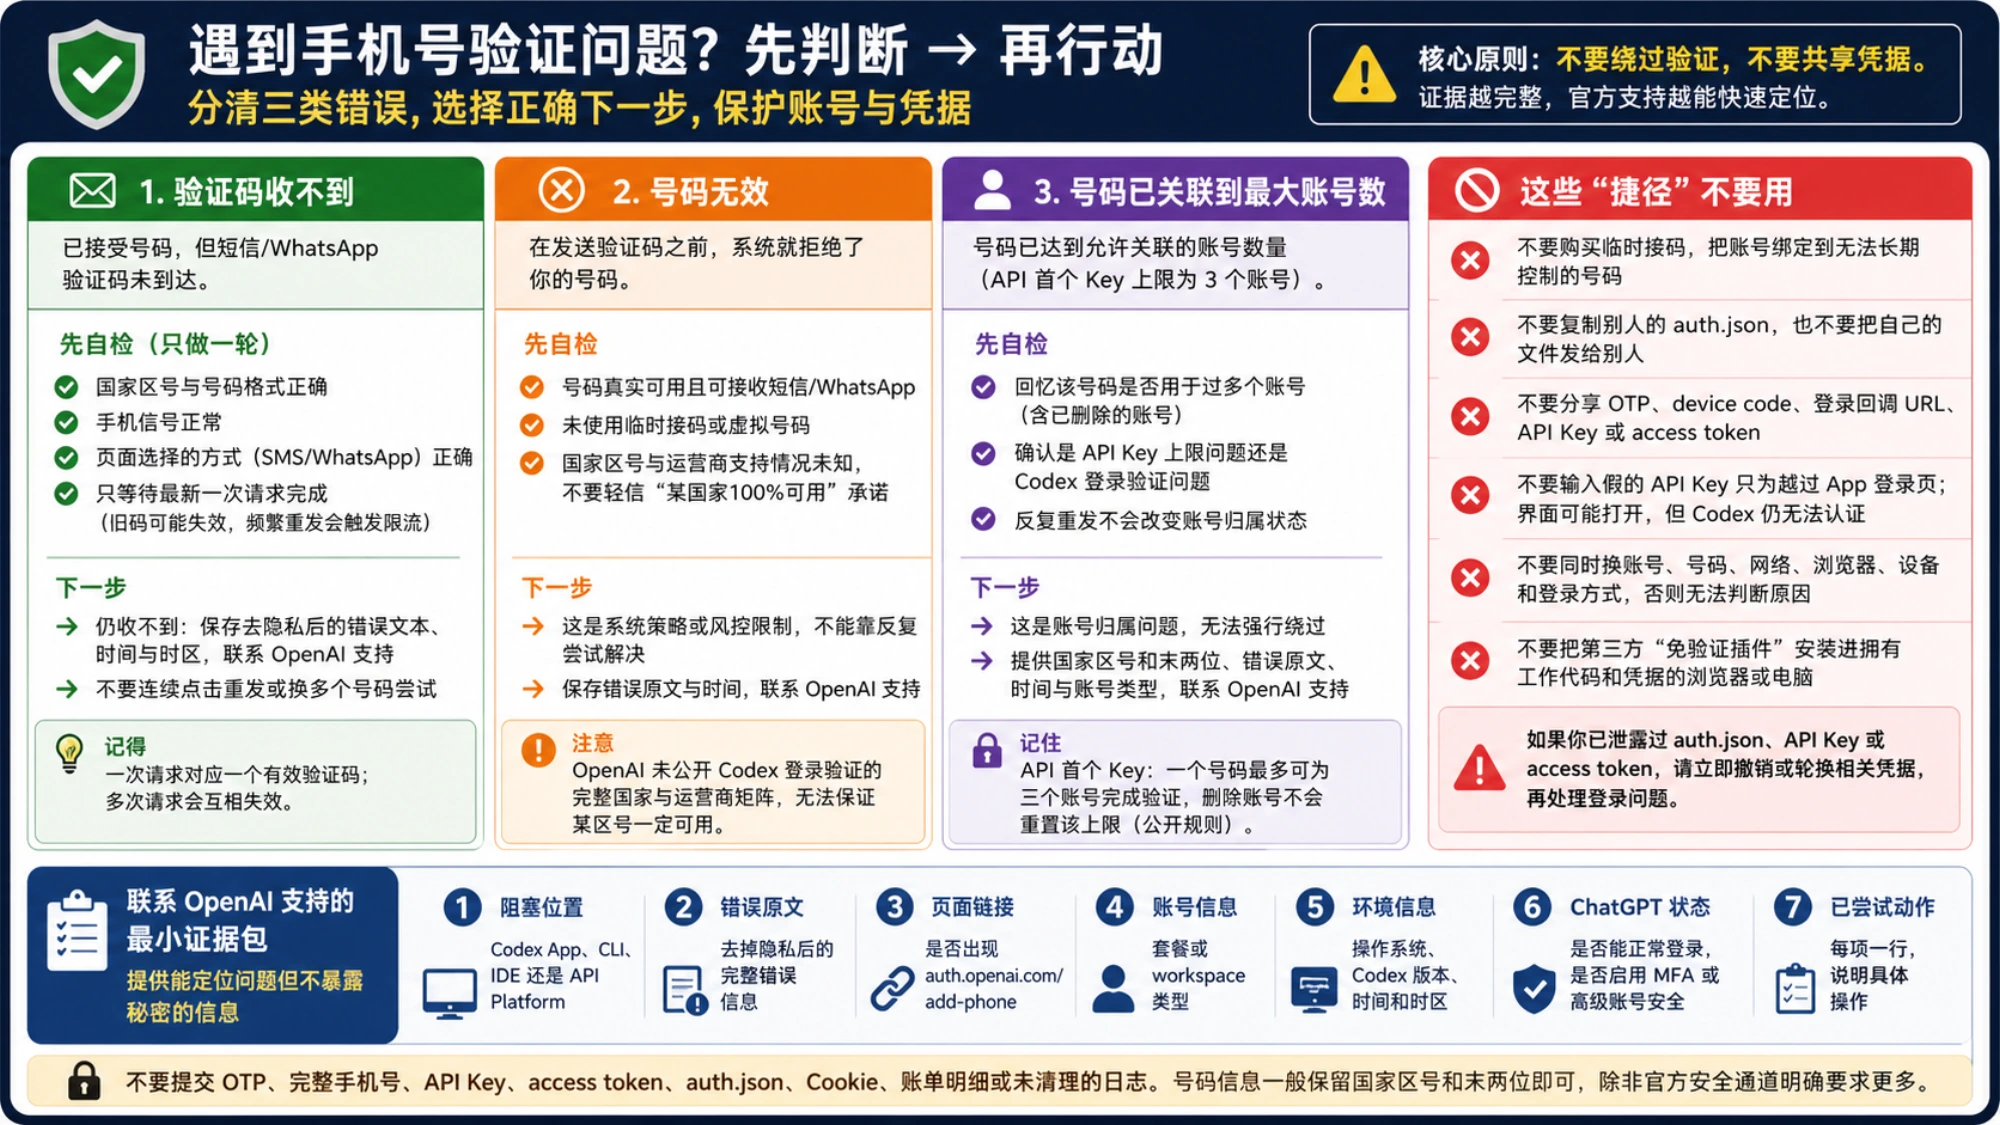
这三种错误不要混在一起处理。
验证码收不到时,只检查一次国家区号、号码格式、手机信号和页面选择的 SMS/WhatsApp 方式。等待最新一次请求完成,不要连续点击重发。多个验证码叠在一起后,旧码可能失效,频繁请求还可能触发节流。保存去隐私后的错误文本、时间与时区,比继续盲点更有用。
号码无效通常发生在发送验证码之前。这说明系统没有接受该号码或该次流程,而不是短信运营商把验证码吞了。OpenAI 没有公开 Codex 登录验证的完整国家与运营商矩阵,因此不能根据一两个成功案例保证某个国家区号一定可用。尤其不要相信“+86 永久可用”“某国家 100% 成功”这类没有官方来源的承诺。
号码已关联到最大账号数属于账号归属问题。OpenAI 对首个 API Key 的公开规则是:一个号码最多可为三个账号完成首个密钥验证,删除账号不会重置这个 API 验证上限。但这条上限是 API Platform 的明确规则,不能未经说明直接套成 Codex 登录的完整政策。无论是哪条路径,反复重发都不会把账号归属变清楚。
如果号码是你长期控制的,却被系统判定已用或无效,把国家区号和末两位、错误原文、时间、账号类型和登录入口提供给官方支持;不要在公开 Issue 里贴完整号码。
已启用高级账号安全,却仍被要求手机号
OpenAI 的高级账号安全说明称,这项可选设置会把 ChatGPT 与通过同一登录访问的 Codex 一起保护起来。启用后使用 passkey 或物理安全密钥,并禁用密码、邮箱验证码和短信验证码登录;恢复也改用更强的密钥方案。
如果你的设置页明确显示短信已禁用,但 Codex 授权仍跳到 add-phone,两个界面给出了矛盾信号。不要为了“修复”它而关闭安全设置、删除 passkey 或清空恢复密钥。应把它当作账号侧或认证流程冲突,交给 OpenAI 支持,并说明:
- ChatGPT 网页是否能正常登录;
- Advanced Account Security 是否开启;
- Codex App、CLI 或 IDE 中哪一个入口失败;
- 是否跳到
auth.openai.com/add-phone; - 页面提供 SMS、WhatsApp 还是没有替代方式;
- Codex 版本、操作系统、时间和时区。
官方仓库里至今仍能看到类似报告。例如 2026 年 8 月 19 日提交的Windows Codex 登录问题显示,ChatGPT 网页正常的 Free 账号仍可能在 Codex Desktop 授权时被重定向到 add-phone。这能证明问题确实存在,但不能证明所有 Free 账号或 Windows 用户都会遇到。
API Key 是替代认证,不是免费绕过
当前 Codex CLI 提供 ChatGPT 登录、device authorization、API Key 和 access token 等入口。你可以先用本机命令确认版本实际支持什么:
codex login --help
codex login status
如果你的任务是 CI、服务器脚本或按 API 用量计费的自动化,API Key 可能是合适的认证路线。但它有独立的 API 计费、组织、额度和模型可用性;新 API 账号生成首个 Key 本身还可能要求手机号。它不会修复 ChatGPT Plus、Pro、Business 或 Free 账号在 Codex 交互式登录中的验证状态。
codex login --device-auth 也不是手机号检查的保证性绕过。它只是换成设备授权方式;如果账号侧在授权完成前要求 add-phone,同一检查仍可能出现。官方仓库已有device auth 仍跳到电话验证的报告。
这些“捷径”不要用
- 不要购买临时接码,把主要账号绑定到无法长期控制的号码;
- 不要复制别人的
auth.json,也不要把自己的文件发给别人; - 不要分享 OTP、device code、登录回调 URL、API Key 或 access token;
- 不要输入假的 API Key 只为越过 App 登录页;界面可能打开,但 Codex 仍无法认证;
- 不要同时换账号、号码、网络、浏览器、设备和登录方式,否则无法判断哪一步改变了结果;
- 不要把第三方“免验证插件”安装进拥有工作代码和凭据的浏览器或电脑。
如果你已经泄露过 auth.json、API Key 或 access token,应立即撤销或轮换相关凭据,再处理登录问题。
给 OpenAI 支持的最小证据包
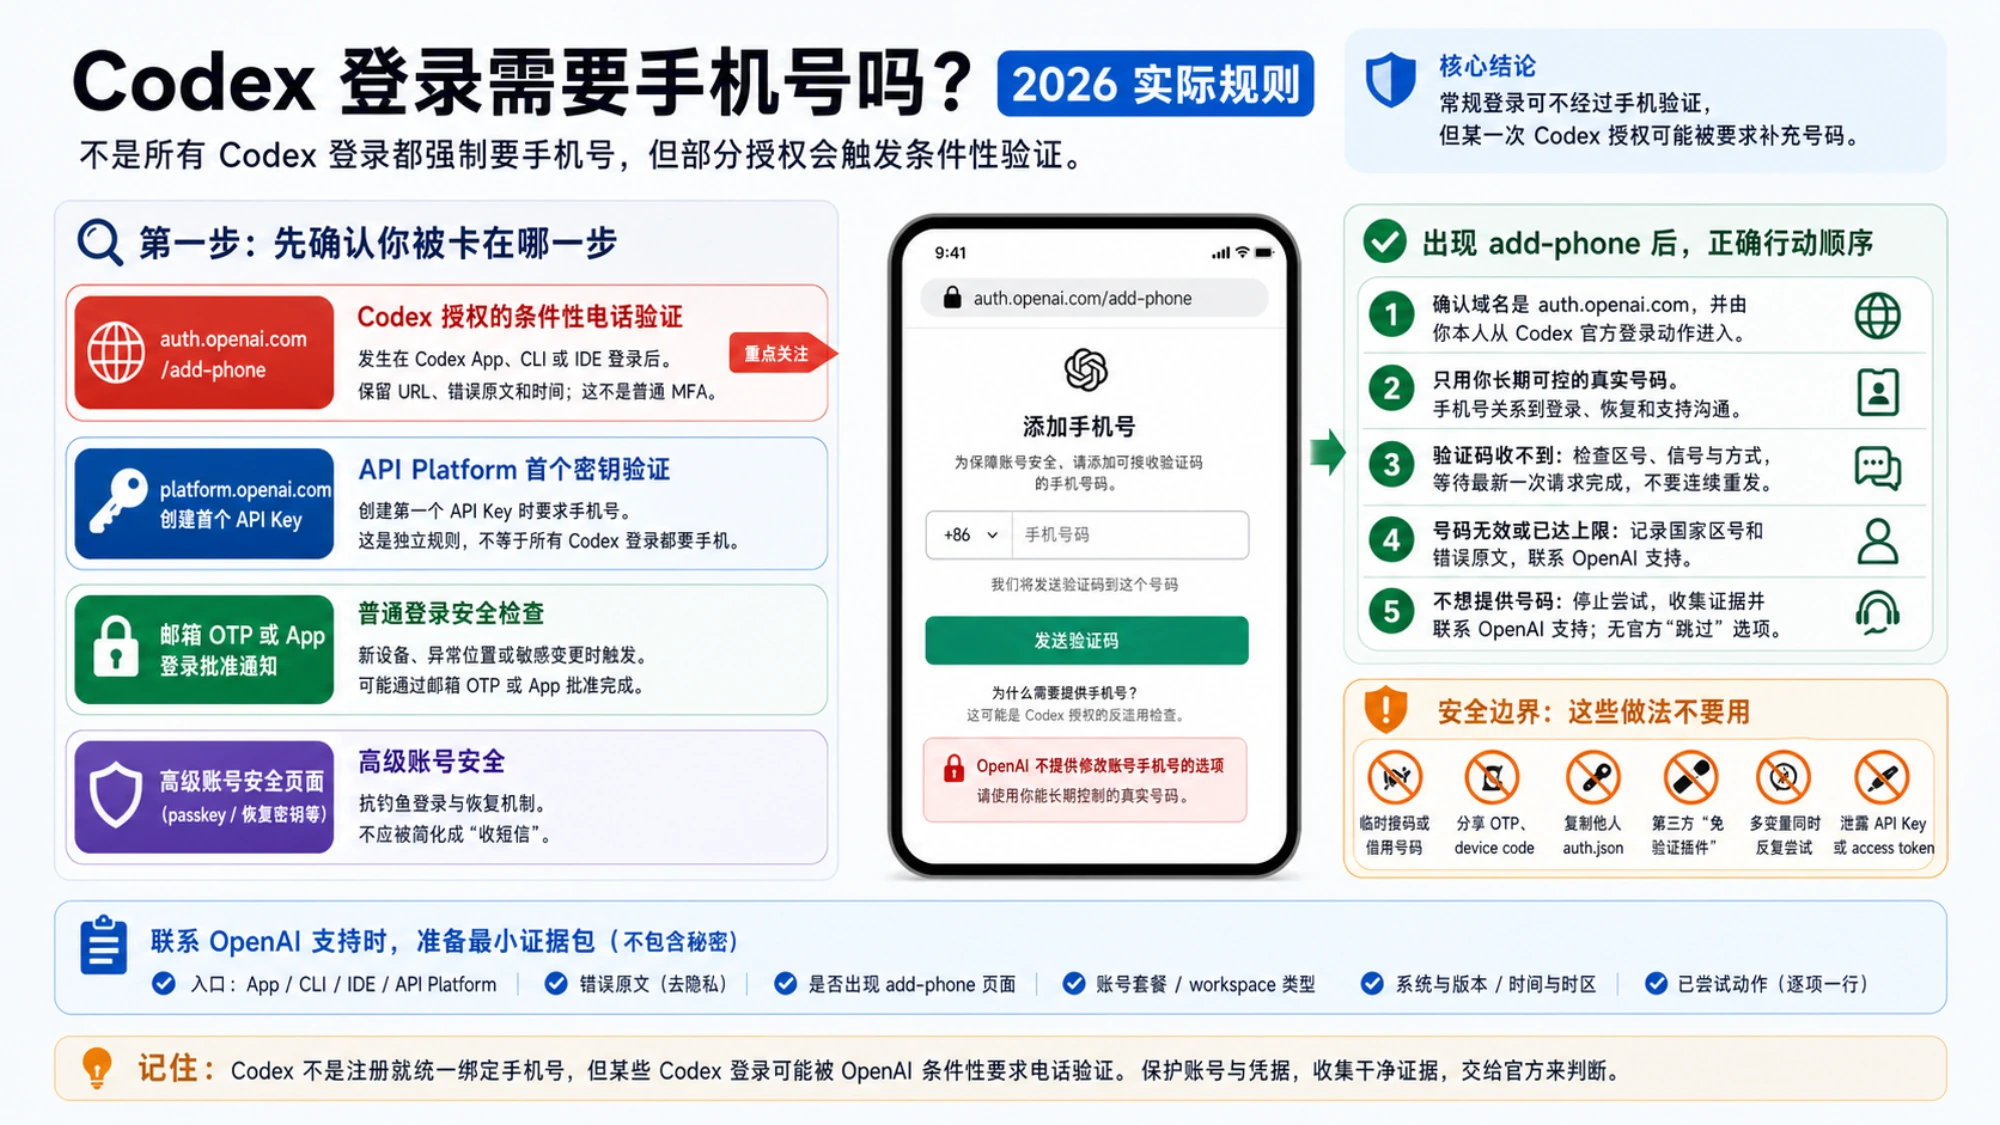
联系 OpenAI Help Center 时,提供能定位问题但不暴露秘密的信息:
- 被阻塞的是 Codex App、CLI、IDE 还是 API Platform;
- 去掉隐私后的完整错误原文;
- 是否出现
auth.openai.com/add-phone; - 账号套餐或 workspace 类型;
- 操作系统、Codex 版本、时间和时区;
- ChatGPT 网页是否能登录,是否启用了 MFA 或高级账号安全;
- 已尝试动作,每项一行。
不要提交 OTP、完整手机号、API Key、access token、auth.json、Cookie、账单明细或未清理的日志。号码信息通常保留国家区号和末两位就足以说明是哪一个号码,除非官方安全通道明确要求更多。
如果你已经成功登录,但随后出现“access token could not be refreshed”,应转到 Codex 访问令牌刷新排查;如果是 429 或用量耗尽,看 Codex 限流与额度;如果卡在连接或工具等待,看 Codex 超时诊断。这些问题可能紧接着登录出现,但不是同一个故障。
最终判断很简单:Codex 不是注册就统一绑定手机号,但某些 Codex 登录确实会被 OpenAI 条件性要求电话验证。 页面命中 add-phone 时,不要把社区绕过当成官方方案;先保护账号和凭据,再用干净证据向支持确认该账号为什么被拦截。