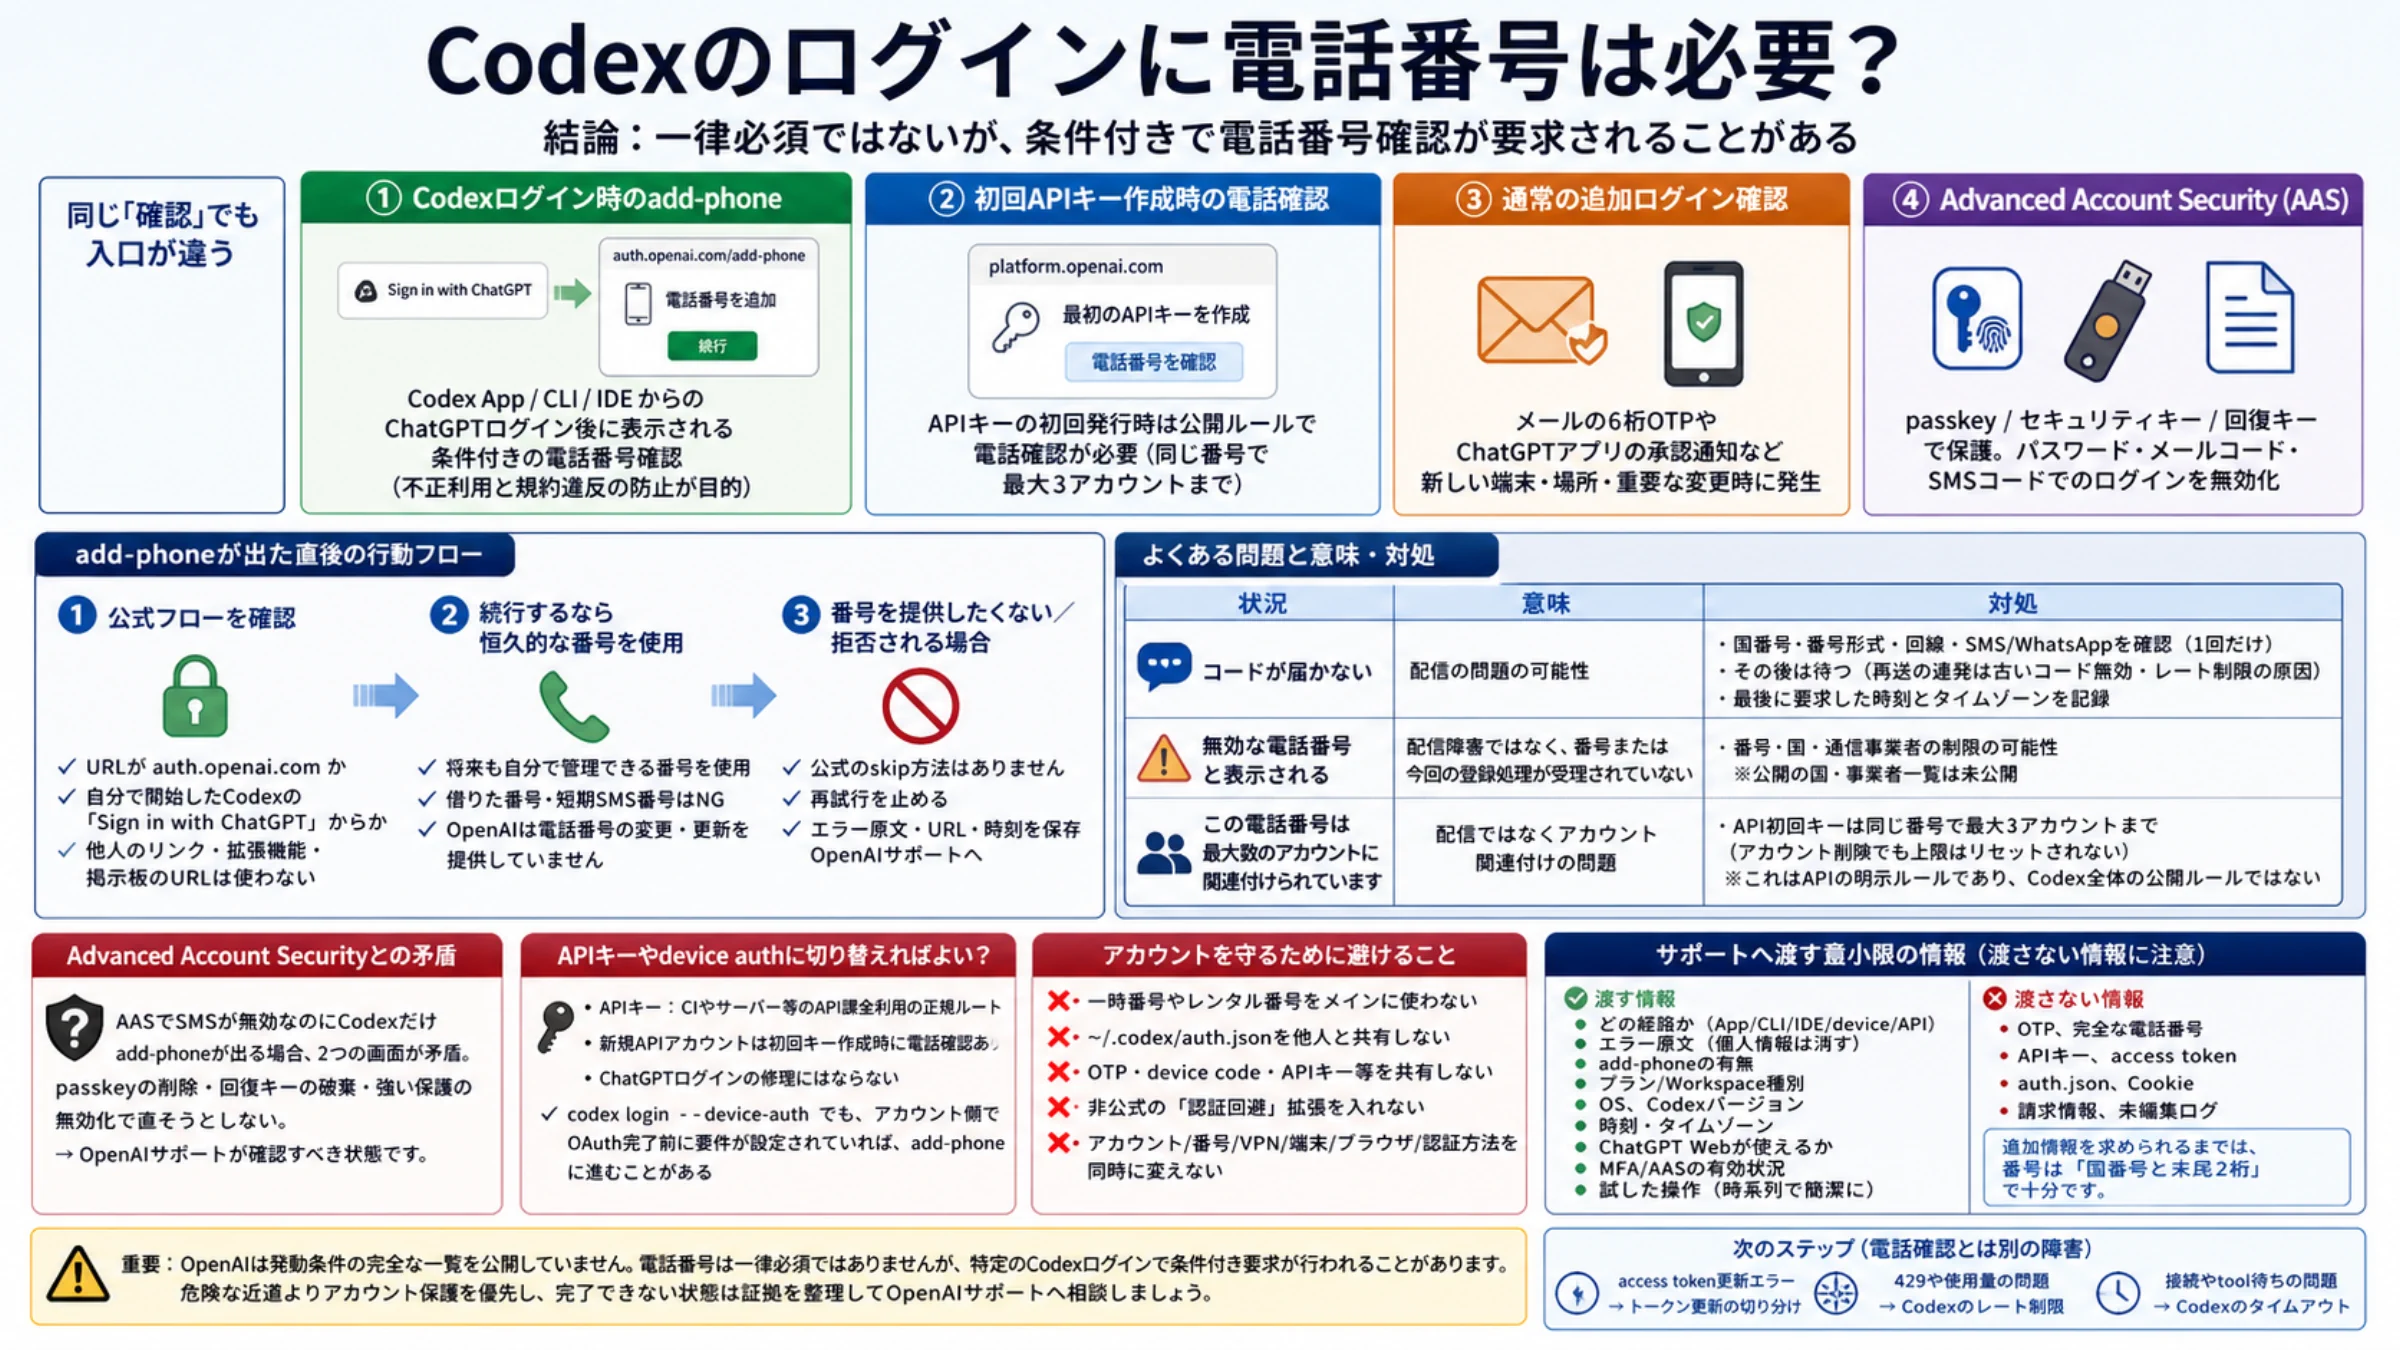
結論から言うと、Codexにログインする全員が電話番号を登録するわけではありません。ただし、OpenAIが特定のCodex認証に電話番号確認を要求することはあります。 ChatGPTで認証した後に auth.openai.com/add-phone へ移動したなら、ChatGPTが普通に使える既存アカウントでも、今回のCodexログインだけが止まる可能性があります。
OpenAIは対象となるプラン、国、アカウント年数、端末、リスク状態の完全な一覧を公開していません。有料アカウントや以前からCodexを使っていたアカウントの報告もあるため、「Freeだけ」「新規だけ」とは断定できません。正確な答えは、電話番号なしで完了するログインもあれば、条件付き確認を通らないと完了しないログインもある、です。
同じ「確認」でも入口が違う
auth.openai.com/add-phone がCodex App、CLI、IDEからのChatGPTログイン後に出た場合は、Codex認証に挟まれた電話番号確認です。OpenAIの担当者は2026年5月、公式Codexリポジトリで電話番号確認を追加した理由を、不正利用と利用規約違反の防止と説明しています。
一方、platform.openai.com で初めてAPIキーを作るときの電話確認は、別の公開ルールです。OpenAIの電話番号認証の説明では、通常のChatGPT利用と新規OpenAIアカウント作成に電話確認は一般必須ではないものの、最初のAPIキー発行には必要とされています。
メールに届く6桁OTPやChatGPTアプリの承認通知は、通常の追加ログイン確認です。新しい端末、通常と異なる場所、重要なアカウント変更などで出ることがあります。passkey、セキュリティキー、回復キーが表示されるなら、MFAやAdvanced Account Securityの経路です。
つまり「ChatGPT登録に電話番号は不要」と「Codexが電話番号を求める」は矛盾ではありません。別の認証面を説明しています。
add-phoneが出た直後に確認すること
URLのホストが本当に auth.openai.com で、今自分が開始したCodexのSign in with ChatGPTから開いたかを確認します。掲示板、動画の説明欄、SNS、非公式拡張機能の「専用認証リンク」は使いません。device codeや認証URLを他人に渡すのも禁止です。
続行するなら、将来も自分で管理できる番号を使います。OpenAIは現在、ChatGPT/APIアカウントに関連付けた電話番号の変更や更新を提供していません。借りた番号や短期SMS番号は一度のコードを受け取れても、後の復旧や所有確認を壊します。
番号を提供したくない、または公式画面が番号を拒否する場合、案内できる公式のskip方法はありません。再試行を止め、エラー原文、URL、時刻を保存してOpenAIサポートへ進みます。Cookie削除や別ブラウザはセッション不具合には役立ちますが、アカウント側の要件を必ず解除する操作ではありません。
コード未着・無効な番号・最大アカウント数
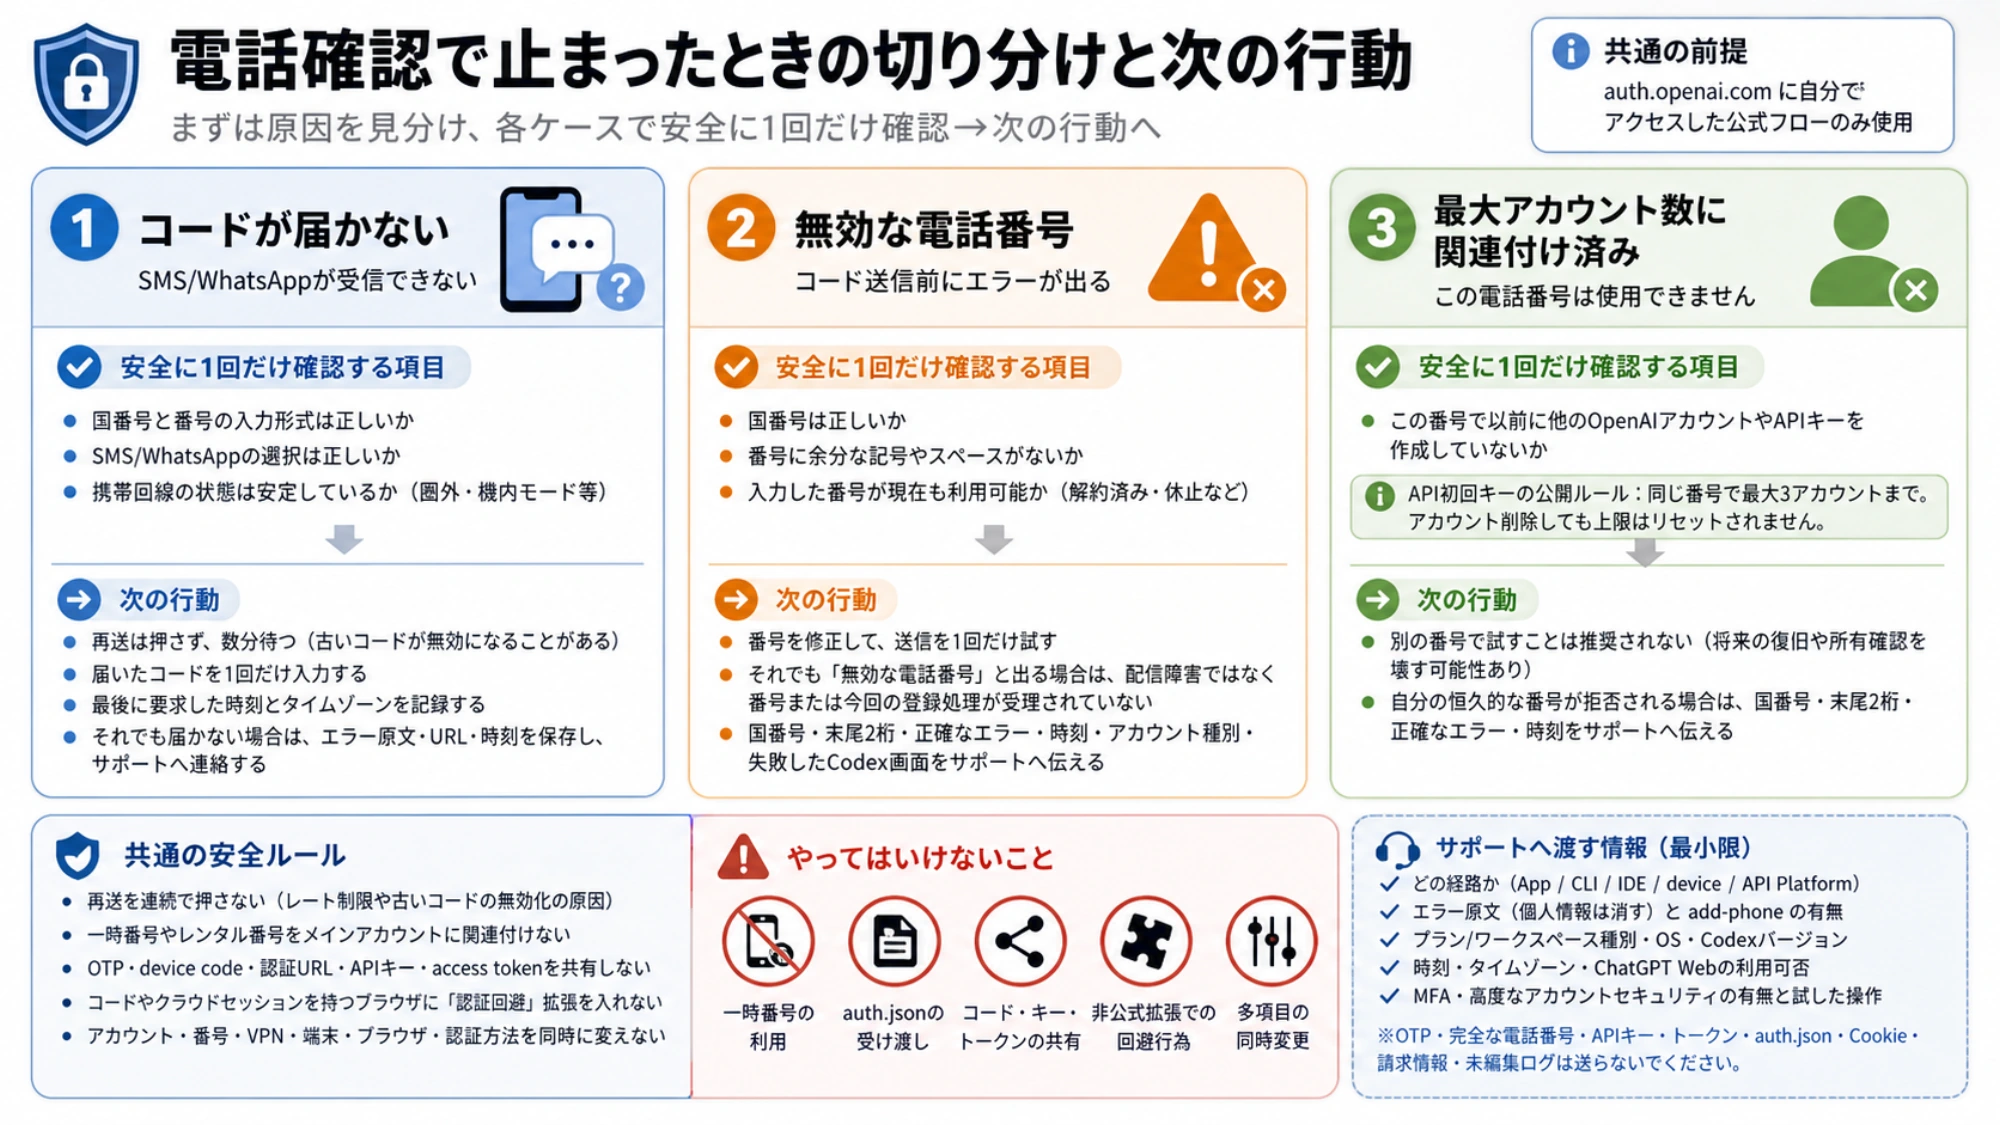
コードが届かない場合は、国番号、番号形式、回線状態、画面で選ばれたSMS/WhatsAppを一度だけ確認します。その後は待ちます。再送を重ねると古いコードが無効になったり、レート制限に入ったりします。最後に要求した時刻とタイムゾーンを記録してください。
コード送信前に「無効な電話番号」と出るなら、配信障害ではなく、番号または今回の登録処理が受理されていません。Codex専用の国・通信事業者一覧は公開されていないため、日本を含む特定の国番号が必ず成功するとは保証できません。
「この電話番号は最大数のアカウントに関連付けられています」は、配信ではなくアカウント関連付けの問題です。最初のAPIキーについてOpenAIが公開している上限は、同じ番号で最大3アカウントまでで、アカウント削除でもAPI確認の上限はリセットされません。ただし、これはAPI初回キーの明示ルールであり、Codexの条件付きログイン全体の公開ルールではありません。
自分の恒久的な番号が拒否されるなら、国番号、末尾2桁、正確なエラー、時刻、アカウント種別、失敗したCodex画面をサポートへ伝えます。公開Issueには完全な番号を書きません。
Advanced Account Securityとの矛盾
Advanced Account Securityは対象となる個人アカウント向けの任意設定です。OpenAIによると同じログインで利用するCodexも保護され、passkeyまたは物理セキュリティキーを使い、パスワード、メールコード、SMSコードでのログインを無効化します。回復も強いキーに限定されます。
設定画面でSMSが無効なのにCodexだけ add-phone へ進むなら、2つの画面が矛盾しています。passkeyを削除したり、回復キーを破棄したり、強い保護を無効化したりして直そうとしないでください。これはOpenAIサポートが確認すべきアカウント/認証状態です。
この現象は春だけの話ではありません。8月19日に公式リポジトリへ登録されたWindows版Codexの報告では、ChatGPT Webが使えるFreeアカウントが add-phone へ転送されています。これは発生を示す事例であり、すべてのWindowsまたはFreeアカウントが対象という証拠ではありません。
APIキーやdevice authに切り替えればよい?
インストール済みCLIが対応する方法は、その端末で確認できます。
codex login --help
codex login status
APIキーは、CI、サーバースクリプト、非対話処理をAPI課金で実行したい場合の正規ルートです。API側の組織、クォータ、モデル利用条件が別にあり、新しいAPIアカウントでは最初のキー作成時に電話確認もあります。
したがってAPIキーは、ChatGPT Free/Plus/Pro/Businessログインの修理ではありません。codex login --device-authも認証方法を変えるだけです。アカウント側の確認がOAuth完了前に設定されていると、device authでもadd-phoneへ進んだ報告のように同じ画面が出ます。
偽のAPIキーでアプリの画面だけ通過しても、Codexに有効な認証情報は入りません。
アカウントを守るために避けること
- 一時番号やレンタル番号をメインアカウントへ関連付けない
~/.codex/auth.jsonを他人から受け取らない、他人へ送らない- OTP、device code、callback URL、APIキー、access tokenを共有しない
- コードやクラウドセッションを持つブラウザへ非公式の「認証回避」拡張を入れない
- アカウント、番号、VPN、端末、ブラウザ、認証方法を同時に変えない
auth.jsonにはaccess tokenが含まれる可能性があり、パスワードと同じ扱いが必要です。漏えいの可能性がある場合は、ログイン問題より先に関連credentialsを無効化またはローテーションします。
サポートへ渡す最小限の情報
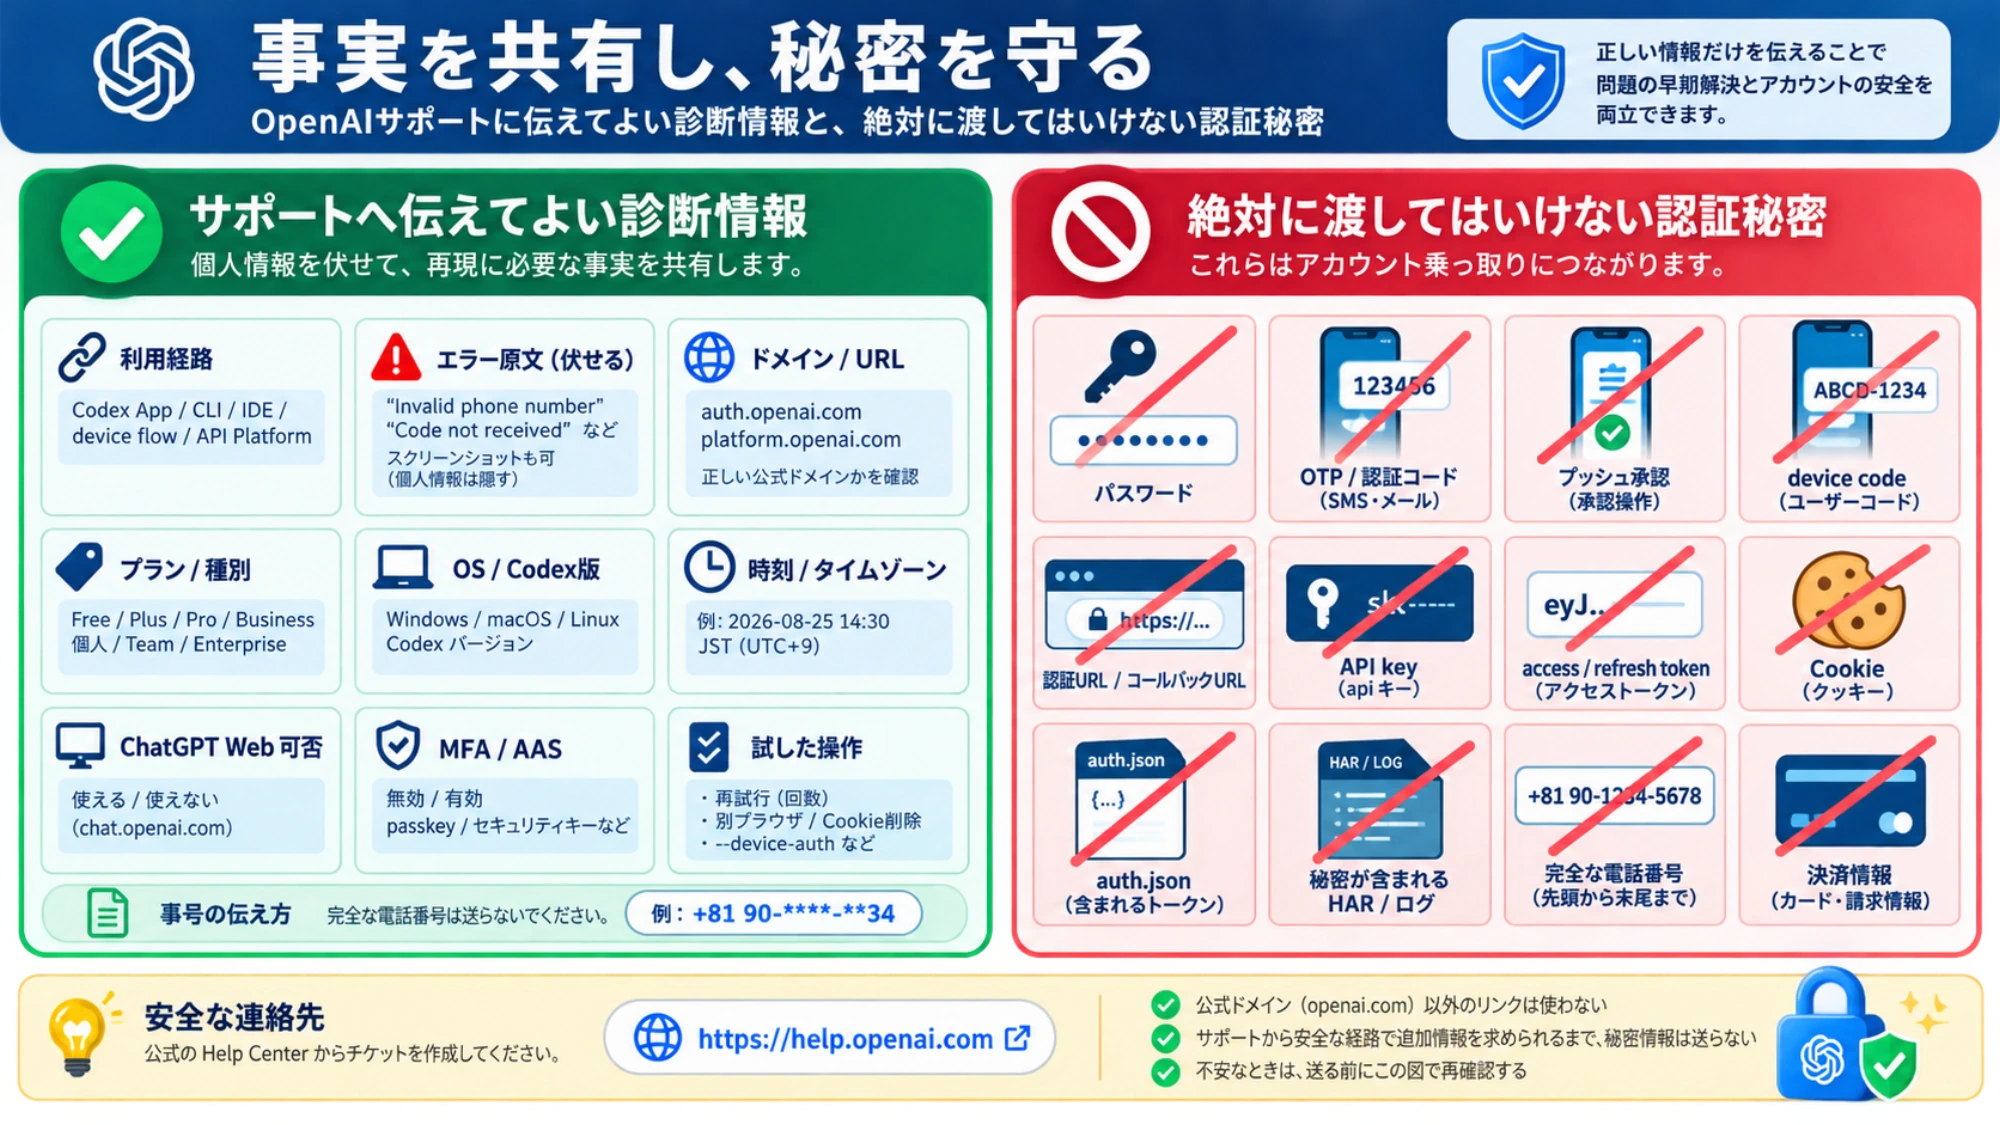
OpenAI Help Centerには、Codex App/CLI/IDE/device flow/API Platformのどれか、個人情報を消したエラー原文、add-phoneの有無、プランまたはworkspace種別、OS、Codexバージョン、時刻、タイムゾーンを伝えます。ChatGPT Webが使えるか、MFAやAdvanced Account Securityが有効か、試した操作も一行ずつ添えます。
OTP、完全な電話番号、APIキー、access token、auth.json、Cookie、請求情報、未編集ログは送らないでください。安全な経路で追加情報を求められるまでは、番号は国番号と末尾2桁で十分です。
ログイン後にaccess token更新エラーが出たならトークン更新の切り分け、429や使用量ならCodexのレート制限、接続やtool待ちならCodexのタイムアウトへ進みます。電話確認とは別の障害です。
最終的な判断は、Codexは一律に電話番号を必須としていないが、OpenAIは特定のCodexログインに条件付きで電話確認を要求し得る、です。公式フローが add-phone に達したら、危険な近道よりアカウント保護を優先し、完了できない状態は整理した証拠とともにサポートへ渡してください。