La respuesta precisa es: Codex no pide un número de teléfono en todos los inicios de sesión, pero OpenAI puede exigirlo en una autorización concreta. Si después de entrar con ChatGPT acabas en auth.openai.com/add-phone, la comprobación puede ser auténtica aunque ChatGPT web funcione, la cuenta sea de pago o Codex hubiera funcionado antes.
OpenAI no publica una matriz completa de planes, países, antigüedad de la cuenta, dispositivos o señales de riesgo afectadas. En el repositorio oficial de Codex hay casos Free, de pago, Business, SSO, CLI y desktop. Demuestran que la selección condicional existe, no que un plan o sistema operativo concreto esté siempre incluido.
Averigua qué verificación tienes delante
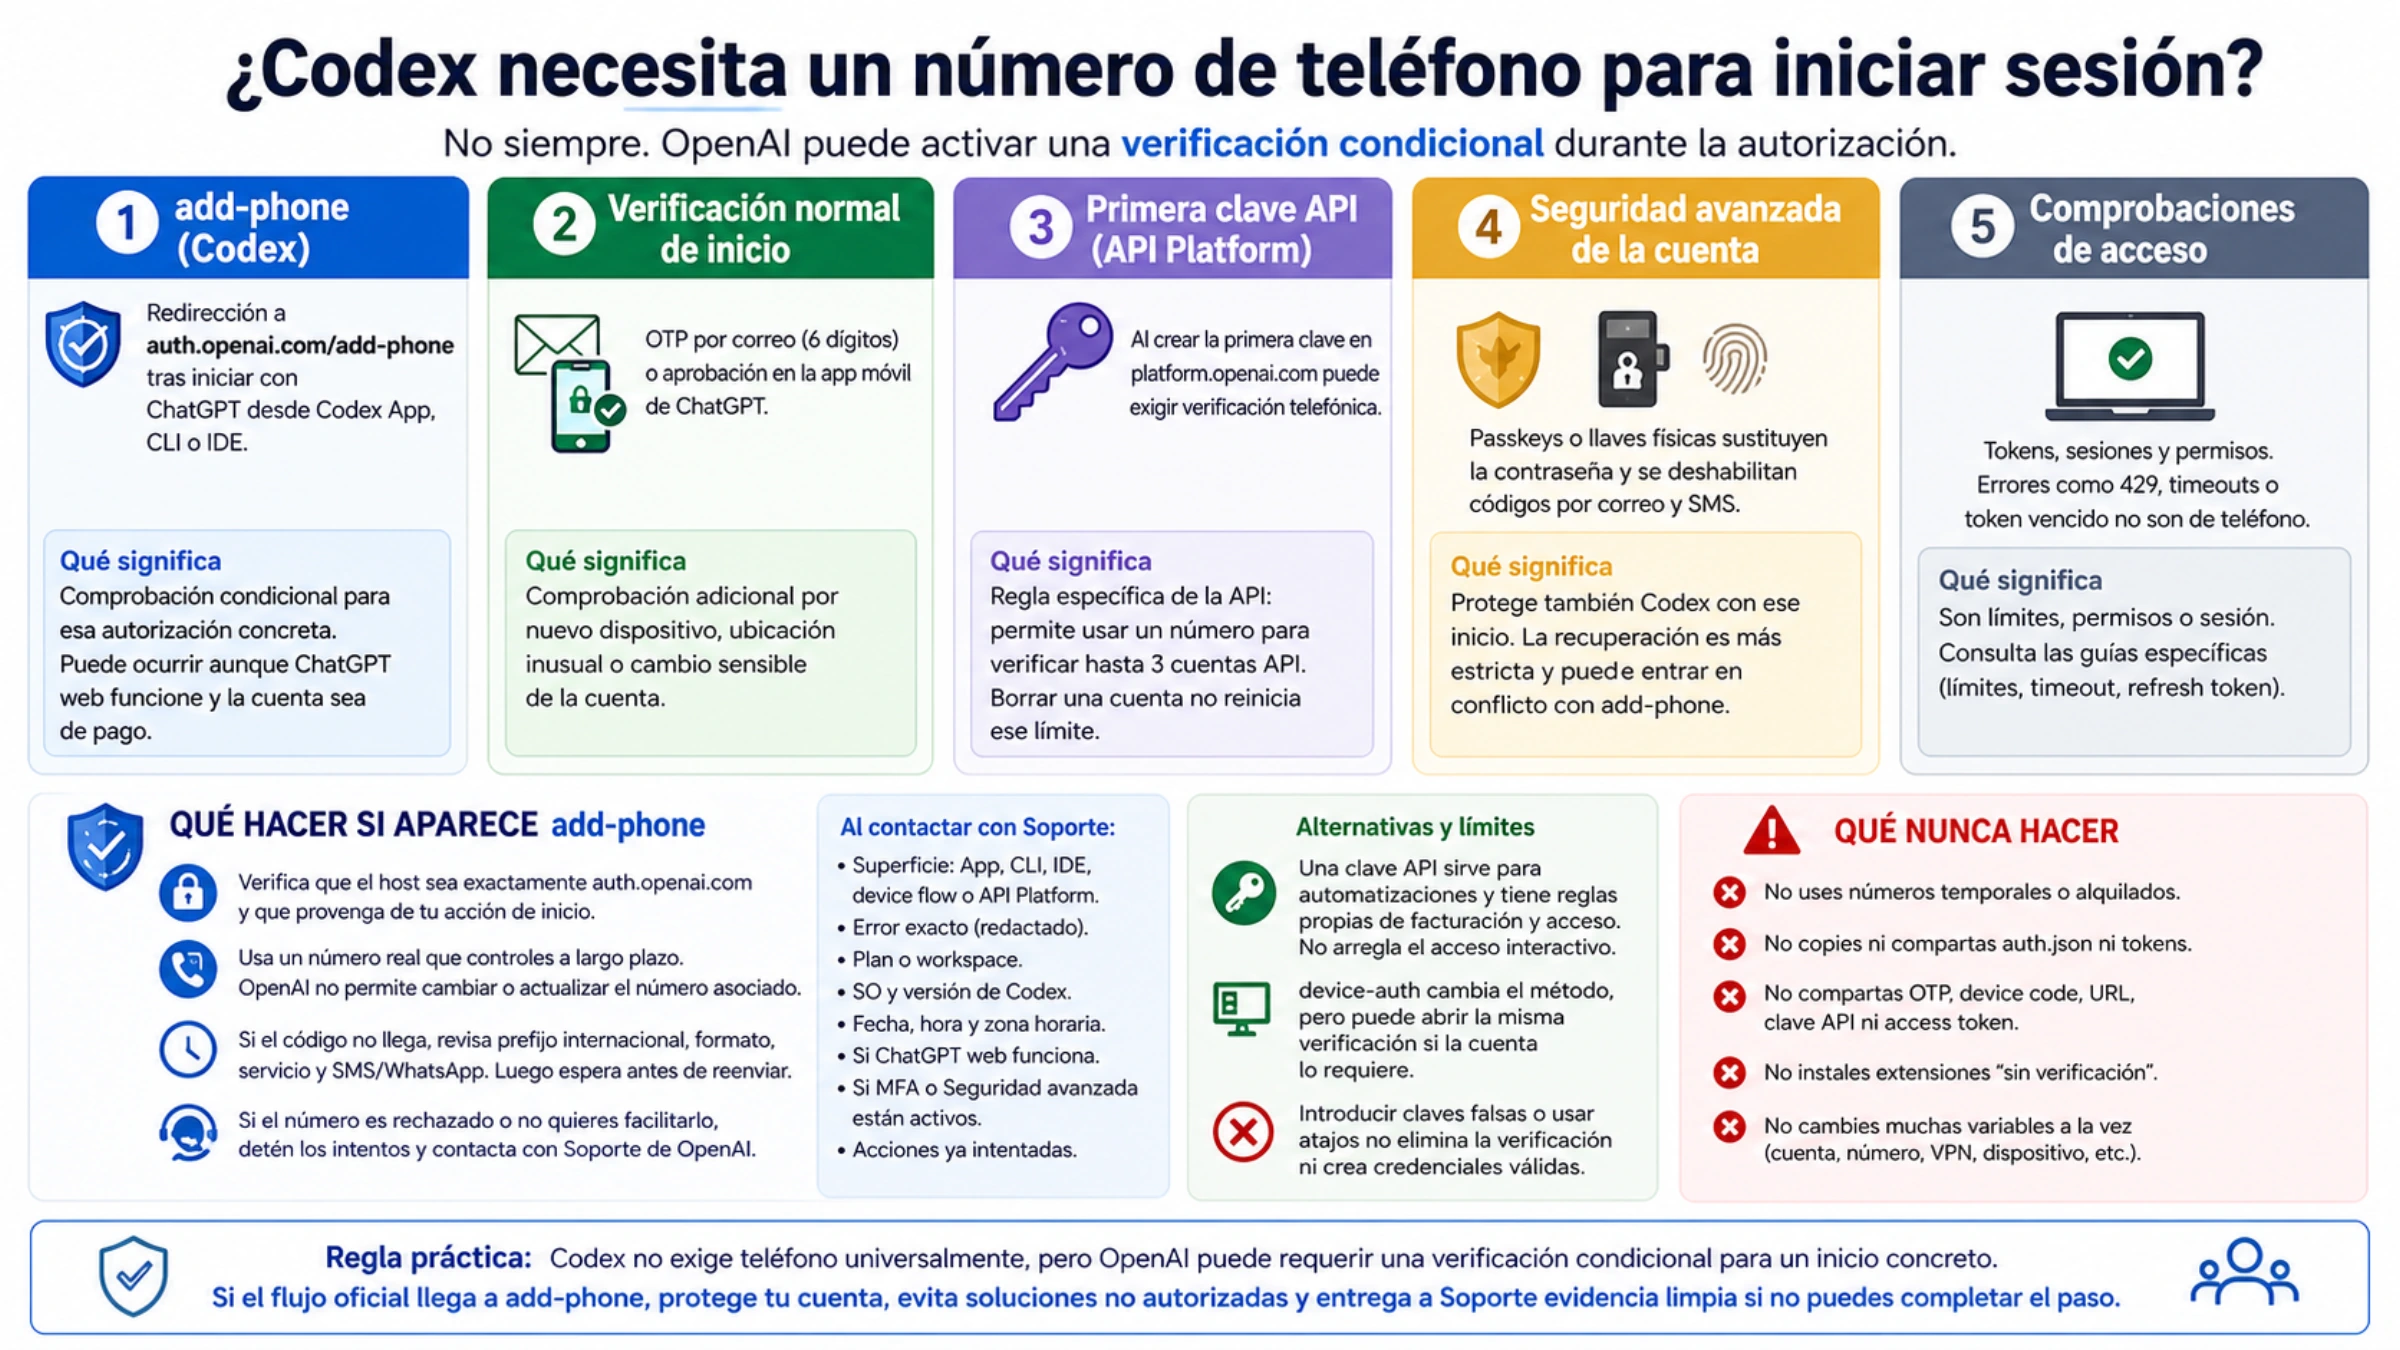
Una redirección a auth.openai.com/add-phone después de iniciar Sign in with ChatGPT desde Codex App, CLI o un IDE pertenece a la autorización de Codex. En mayo de 2026, un colaborador de OpenAI explicó en el repositorio oficial que la verificación telefónica se había añadido para reducir uso fraudulento e infracciones de los términos.
La pantalla telefónica al generar la primera clave en platform.openai.com es otra regla. La ayuda de OpenAI sobre phone verification dice que el alta normal de una cuenta y el uso habitual de ChatGPT ya no requieren teléfono de forma general, mientras que la primera clave API sí lo requiere.
Un OTP de seis dígitos enviado al correo o una aprobación en la app móvil de ChatGPT es una comprobación adicional de inicio. Puede activarse por dispositivo nuevo, ubicación inusual o cambio sensible de la cuenta. Las pantallas de passkey, llave de seguridad o clave de recuperación pertenecen a MFA o Seguridad avanzada de la cuenta.
Por eso «ChatGPT no requiere teléfono para registrarse» y «Codex me exige un número» pueden ser verdad a la vez: describen superficies distintas.
Si aparece add-phone
Comprueba que el host sea exactamente auth.openai.com y que la página se haya abierto desde la acción de inicio que acabas de realizar. No uses un «enlace especial de verificación» de un foro, vídeo, canal de mensajería o extensión no oficial. Tampoco compartas el device code ni la URL de autorización.
Si decides continuar, usa un número real que controles a largo plazo. OpenAI no permite cambiar o actualizar el número asociado a una cuenta de ChatGPT o API. Un número prestado, alquilado o temporal puede recibir el código hoy y dejarte sin recuperación mañana.
Si no quieres facilitar un número o el formulario oficial rechaza el tuyo, no existe un botón skip documentado que podamos recomendar. Detén los intentos repetidos, conserva el error exacto y contacta con Soporte de OpenAI. Borrar cookies puede arreglar una sesión dañada, pero no garantiza eliminar un requisito aplicado en el servidor a la cuenta.
Código no recibido, número no válido y máximo de cuentas
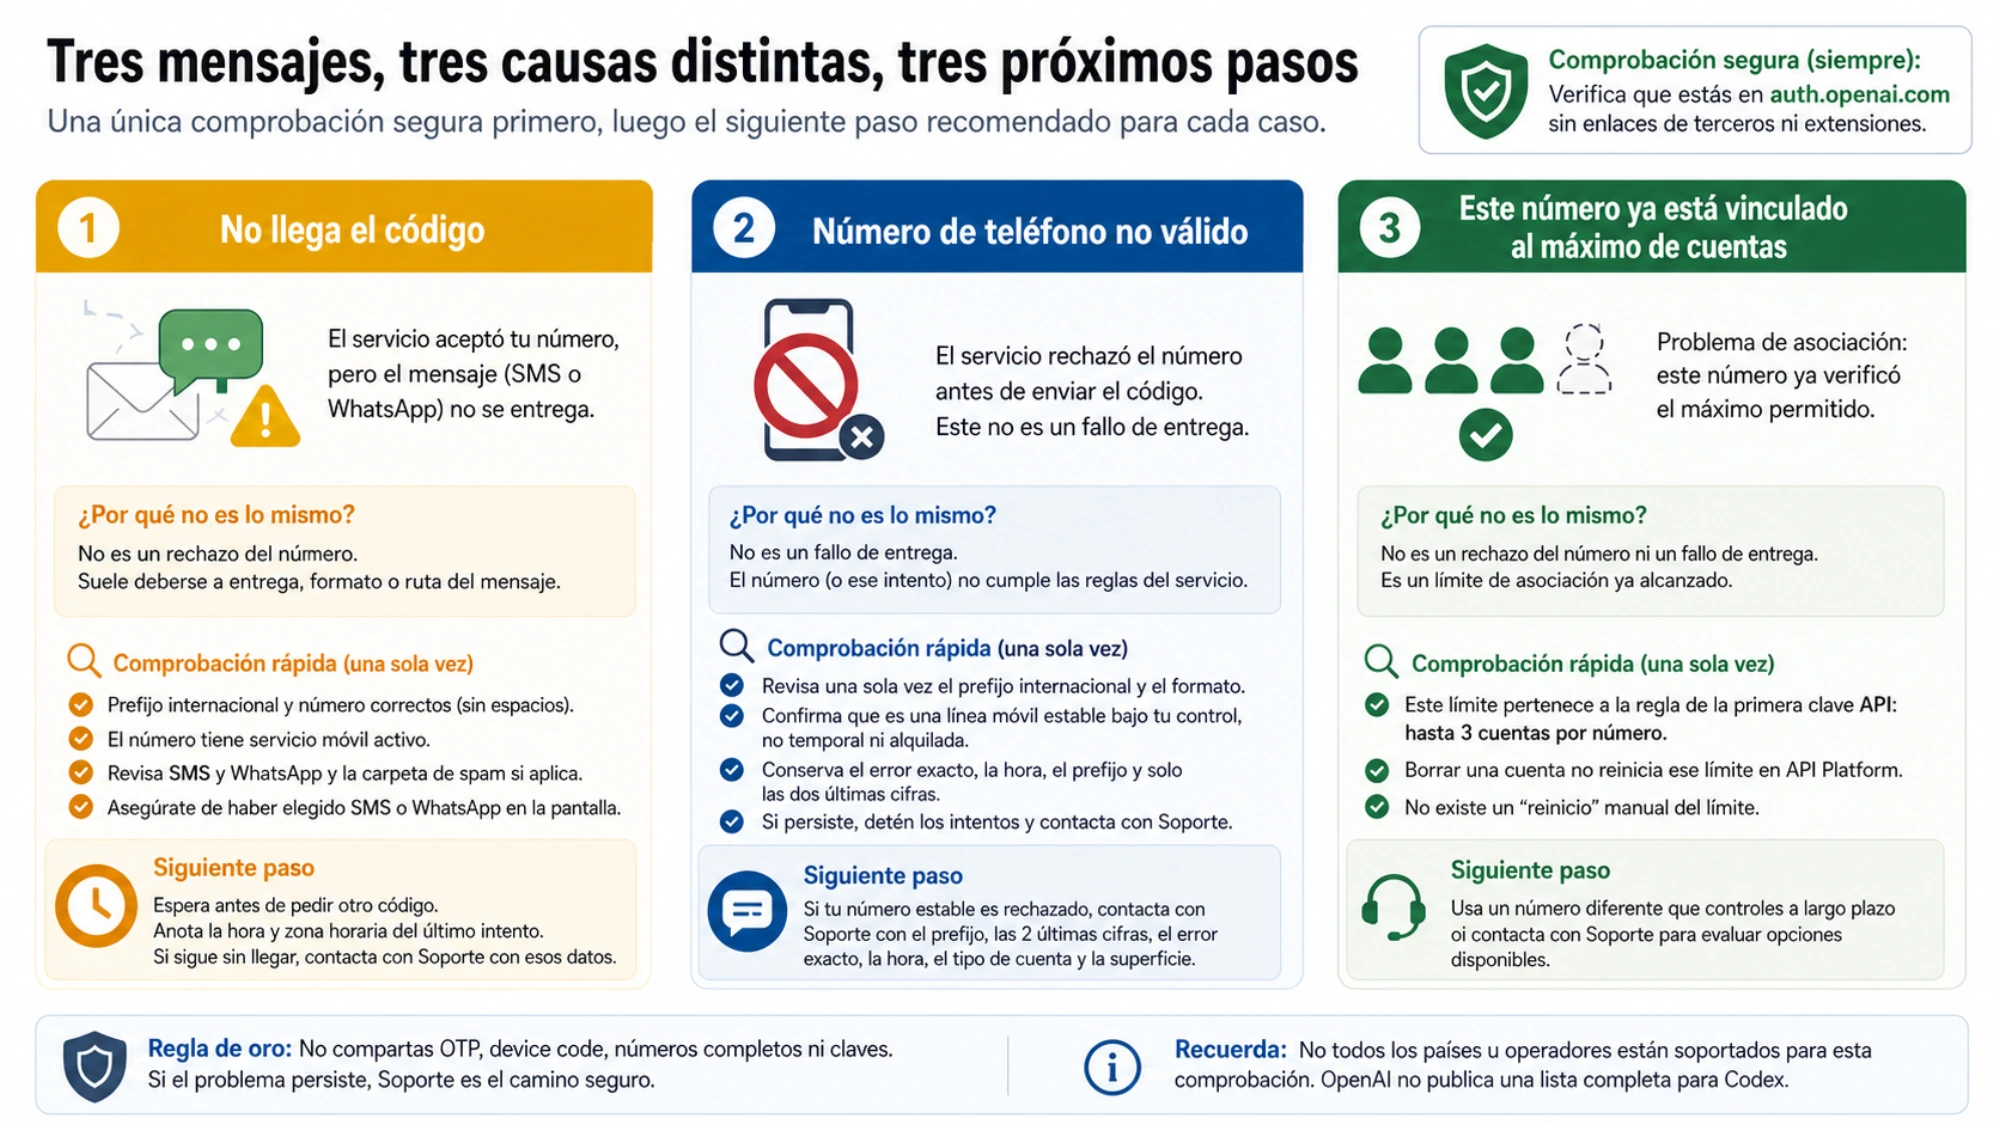
Si el código no llega, revisa una vez prefijo internacional, formato, servicio móvil y si la pantalla seleccionó SMS o WhatsApp. Después espera. Encadenar reenvíos puede invalidar códigos anteriores o activar límites temporales. Anota la hora y zona horaria del último intento.
«Número de teléfono no válido» antes de enviar un código no es un fallo de entrega. El servicio no ha aceptado el número o ese intento. OpenAI no publica una lista completa de países y operadores para esta verificación específica de Codex, por lo que no se puede garantizar que un prefijo español o de otro país funcione siempre.
«Este número ya está vinculado al máximo de cuentas» es un problema de asociación. La regla publicada para la primera clave API permite usar un número para verificar hasta tres cuentas y borrar una cuenta no reinicia ese límite API. Mantén el alcance: es la regla documentada de API Platform, no la política completa publicada para la comprobación separada de Codex.
Si un número estable que controlas es rechazado, entrega a Soporte el prefijo, las dos últimas cifras, el error exacto, la hora, el tipo de cuenta y la superficie que falla. No publiques el número completo en un issue.
Cuando Seguridad avanzada y Codex se contradicen
Seguridad avanzada de la cuenta es opcional para cuentas personales elegibles. OpenAI indica que también protege Codex cuando se accede mediante ese mismo inicio. Al activarla, passkeys o llaves físicas sustituyen a la contraseña y se deshabilitan los códigos por correo y SMS; la recuperación se vuelve deliberadamente más estricta.
Si Ajustes dice que SMS está deshabilitado pero Codex redirige a add-phone, las dos superficies dan instrucciones contradictorias. No borres passkeys, no descartes claves de recuperación ni desactives la protección para experimentar. Es un estado de cuenta/autenticación que debe revisar Soporte.
La situación seguía apareciendo en agosto. Un informe oficial del 19 de agosto describe una cuenta Free de Windows redirigida a add-phone aunque ChatGPT web funcionaba. Prueba que el caso existe, no que afecte a todas las cuentas Free o Windows.
¿Sirve una clave API o device auth como alternativa?
Confirma primero qué admite tu versión instalada:
codex login --help
codex login status
Una clave API es apropiada para CI, un script de servidor u otra automatización no interactiva que quieras pagar mediante la API. Tiene facturación, organización, cuota y acceso a modelos separados. Además, una cuenta API nueva puede necesitar teléfono al crear su primera clave.
No repara el acceso interactivo asociado a ChatGPT Free, Plus, Pro o Business. codex login --device-auth tampoco elimina una condición de la cuenta: solo cambia el método. Si la comprobación ocurre antes de completar OAuth, puede abrir el mismo formulario, como muestra un caso oficial de device auth.
Introducir una clave falsa para superar una pantalla tampoco crea credenciales válidas.
Atajos que ponen en riesgo la cuenta
- No vincules un número temporal o alquilado a la cuenta principal.
- No copies
~/.codex/auth.jsonde otra persona ni envíes el tuyo. - No compartas OTP, device code, callback URL, clave API ni access token.
- No instales una extensión «sin verificación» en un navegador con código, consolas cloud y sesiones de desarrollador.
- No cambies a la vez cuenta, número, VPN, dispositivo, navegador y método de acceso.
auth.json puede contener access tokens y debe tratarse como una contraseña. Si pudo quedar expuesto, revoca o rota las credenciales antes de seguir diagnosticando.
Un ticket de soporte útil y sin secretos
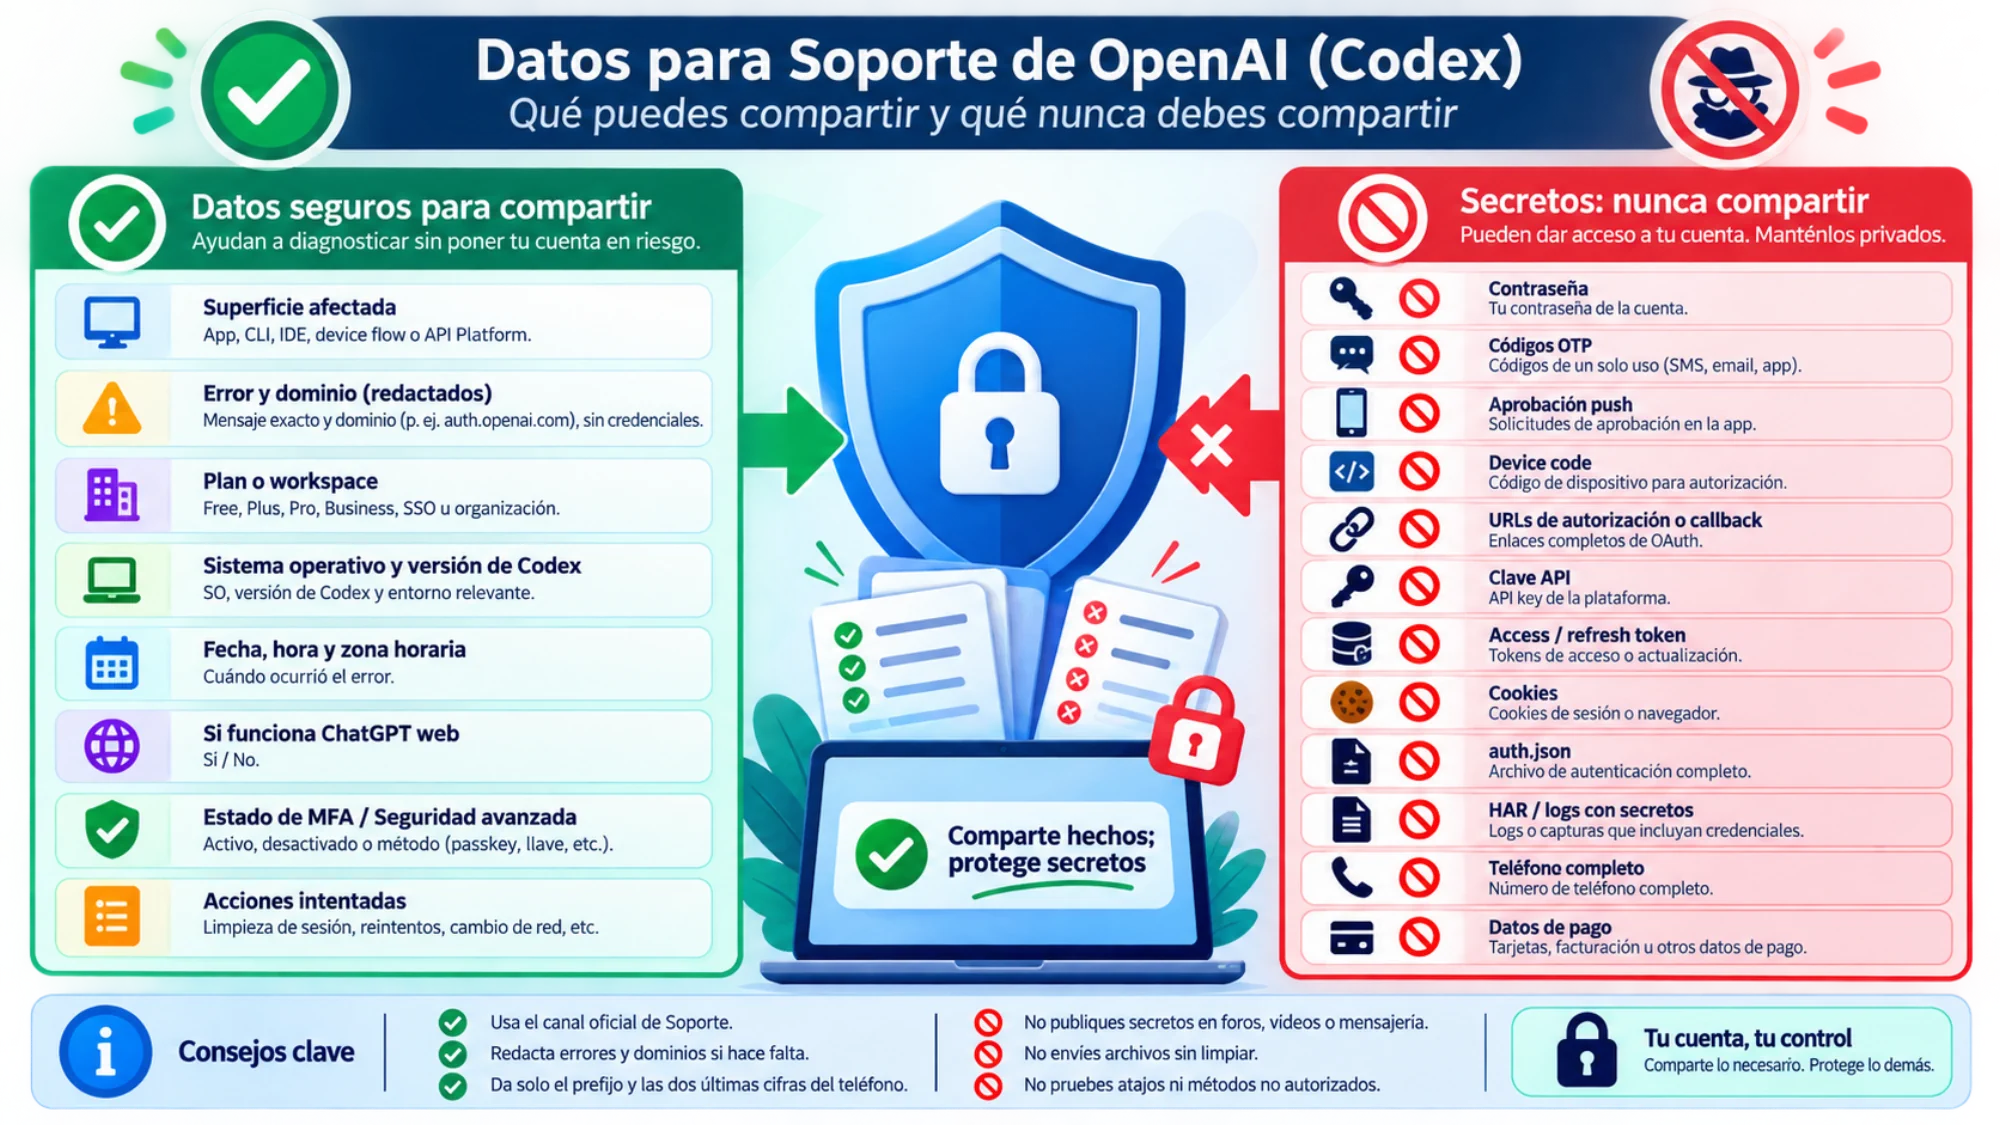
Contacta mediante OpenAI Help Center e indica la superficie —App, CLI, IDE, device flow o API Platform—, el error redactado, si aparece add-phone, plan o workspace, sistema operativo, versión de Codex, fecha, hora y zona horaria. Añade si ChatGPT web funciona, si MFA o Seguridad avanzada están activos y las acciones ya intentadas.
No envíes OTP, número completo, clave API, access token, auth.json, cookies, facturación ni logs sin limpiar. Hasta que el canal seguro pida más, el prefijo y las dos últimas cifras suelen bastar.
Si el acceso ya terminó y luego falla la actualización del token, consulta la guía de refresh token. Un 429 o uso agotado pertenece a los límites de Codex, y una conexión o herramienta bloqueada a la guía de timeout. No son fallos de teléfono.
La regla práctica es esta: Codex no exige teléfono universalmente, pero OpenAI puede requerir una verificación condicional para un inicio concreto. Si el flujo oficial llega a add-phone, protege la cuenta, evita soluciones no autorizadas y entrega a Soporte evidencia limpia si no puedes completar el paso.